- À propos de Kali Linux
- Origine et évolution de Kali Linux
- À quoi sert Kali Linux ?
- Les principaux domaines d'utilisation de Kali Linux
- Les outils intégrés à Kali Linux
- Kali Linux et les tests d'intrusion
- Kali Linux est-il réservé aux hackers ?
- Kali Linux et Debian
- Comment utiliser Kali Linux ?
- Premières commandes à connaître
- Kali Linux dans un environnement d'apprentissage
- Précautions et cadre légal
- À retenir !
1. À propos de Kali Linux
Kali Linux est une distribution Linux spécialisée dans la cybersécurité, les tests d'intrusion, l'audit de sécurité et différentes activités liées à l'analyse des systèmes informatiques et des réseaux.
Contrairement à une distribution Linux principalement destinée à un usage bureautique quotidien, Kali Linux est conçue pour mettre à disposition des professionnels et des étudiants un environnement contenant de nombreux outils de sécurité informatique.
Kali Linux peut notamment être utilisé par les administrateurs système, les administrateurs réseau, les pentesters, les chercheurs en sécurité, les spécialistes de l'analyse forensique et les étudiants qui souhaitent apprendre la cybersécurité dans un environnement contrôlé.
Il est important de comprendre que Kali Linux n'est pas en lui-même un outil permettant automatiquement de pirater un système. Il s'agit avant tout d'un système d'exploitation spécialisé regroupant des logiciels permettant d'analyser, de tester et d'étudier la sécurité informatique.
2. Origine et évolution de Kali Linux
Kali Linux est développé et maintenu par OffSec, anciennement connu sous le nom d'Offensive Security. Kali Linux a été lancé en 2013 comme successeur de la distribution BackTrack Linux.
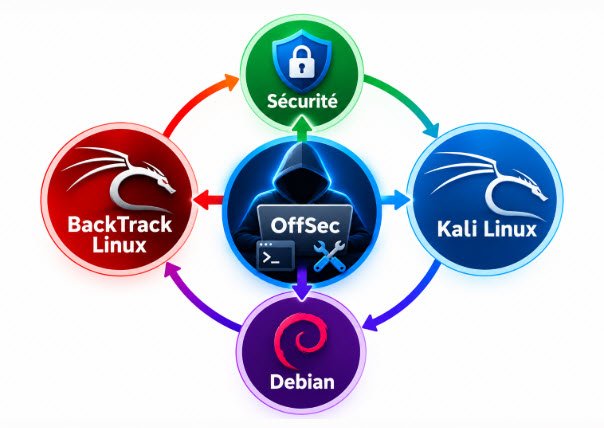
BackTrack était déjà une distribution très connue dans le domaine de la sécurité informatique. Kali Linux a repris cette orientation tout en adoptant une nouvelle architecture reposant sur Debian.
Depuis son lancement, Kali Linux évolue régulièrement. De nouvelles versions apportent des mises à jour du système, des améliorations de l'environnement de travail et des versions récentes des différents outils de cybersécurité.
Le projet est aujourd'hui largement utilisé dans l'enseignement de la cybersécurité, les laboratoires de sécurité, les formations professionnelles et les environnements consacrés aux tests d'intrusion.
3. À quoi sert Kali Linux ?
L'objectif principal de Kali Linux est de fournir un environnement de travail adapté aux professionnels de la sécurité informatique et aux personnes qui apprennent la cybersécurité.
Un administrateur peut par exemple utiliser certains outils de Kali Linux pour examiner son réseau, identifier les services exposés, vérifier certaines configurations ou rechercher des vulnérabilités sur des systèmes pour lesquels il dispose d'une autorisation.
Un pentester peut utiliser Kali Linux dans le cadre d'un test d'intrusion autorisé afin d'évaluer la résistance d'un système informatique face à différentes techniques d'attaque.
Kali Linux est également très intéressant pour l'apprentissage. Un étudiant peut créer un laboratoire virtuel comprenant plusieurs machines et étudier progressivement les réseaux, les protocoles, les vulnérabilités et les mécanismes de défense sans intervenir sur des systèmes réels appartenant à des tiers.
4. Les principaux domaines d'utilisation de Kali Linux
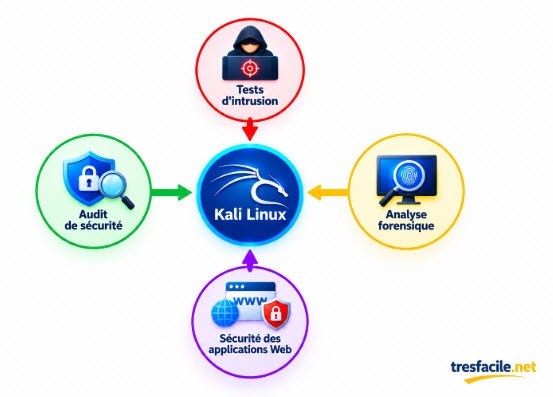
Tests d'intrusion
Le test d'intrusion, également appelé pentest, consiste à évaluer la sécurité d'un système informatique en reproduisant certaines techniques susceptibles d'être employées lors d'une attaque, mais dans un cadre contrôlé et avec l'autorisation du propriétaire du système.
Audit de sécurité
Kali Linux peut être utilisé pour effectuer différents contrôles destinés à identifier des configurations incorrectes, des services inutilement exposés ou certaines faiblesses susceptibles d'affecter la sécurité d'un système ou d'un réseau.
Analyse réseau
De nombreux outils disponibles sous Kali Linux permettent d'étudier le fonctionnement d'un réseau, les machines présentes, les services accessibles et les protocoles utilisés. Ces connaissances sont fondamentales pour comprendre la sécurité des réseaux informatiques.
Analyse forensique
L'analyse forensique consiste à examiner des systèmes et des données numériques afin de rechercher des éléments permettant de comprendre un incident informatique. Kali Linux propose plusieurs outils pouvant être utilisés dans ce domaine.
Sécurité des applications Web
Kali Linux contient également des outils destinés à l'analyse de la sécurité des applications Web. Ils peuvent être employés dans des laboratoires ou sur des applications pour lesquelles une autorisation explicite de test a été accordée.
5. Les outils intégrés à Kali Linux
L'une des principales caractéristiques de Kali Linux est la disponibilité d'un grand nombre d'outils spécialisés. L'utilisateur n'est donc pas obligé d'installer manuellement chaque logiciel nécessaire à son environnement d'apprentissage ou de travail.
Nmap
Nmap est un outil très connu d'analyse réseau. Il permet notamment d'étudier les hôtes et les services accessibles sur un réseau dans un environnement que l'on possède ou pour lequel on dispose d'une autorisation.
Wireshark
Wireshark est un analyseur de protocoles réseau. Il permet d'observer et d'étudier les paquets qui circulent sur un réseau. Il est particulièrement utile pour apprendre le fonctionnement des protocoles réseau et diagnostiquer certains problèmes.
Burp Suite
Burp Suite regroupe différents outils destinés à l'analyse et au test de la sécurité des applications Web. Il est très utilisé dans les formations consacrées à la sécurité Web.
Metasploit Framework
Metasploit Framework est une plateforme destinée notamment à la recherche et à la validation de vulnérabilités dans le cadre de tests de sécurité autorisés. Son utilisation demande une bonne compréhension des réseaux, des systèmes et du cadre légal applicable.
Kali Linux propose beaucoup d'autres outils. Il n'est cependant pas nécessaire de tous les apprendre. Dans une formation progressive, il est préférable de sélectionner les outils correspondant au domaine étudié.
6. Kali Linux et les tests d'intrusion
Le pentest constitue l'un des domaines dans lesquels Kali Linux est particulièrement connu. Un test d'intrusion cherche à identifier des faiblesses de sécurité avant qu'elles ne puissent être exploitées de manière malveillante.
Un pentest professionnel ne consiste pas à lancer des outils au hasard. Il suit généralement une méthodologie définie et un périmètre précis. L'organisation détermine notamment les systèmes pouvant être testés, les techniques autorisées et la période pendant laquelle les opérations peuvent être réalisées.
Kali Linux fournit l'environnement technique permettant d'utiliser de nombreux outils nécessaires aux différentes étapes d'un audit ou d'un test d'intrusion.
La maîtrise de Kali Linux ne remplace cependant pas les connaissances fondamentales. Avant d'utiliser des outils avancés, il est important de comprendre Linux, les réseaux informatiques, TCP/IP, les services réseau, les systèmes d'exploitation et les principes fondamentaux de la cybersécurité.
7. Kali Linux est-il réservé aux hackers ?
Kali Linux est souvent associé dans l'imaginaire collectif aux hackers. Cette représentation est cependant très réductrice. Un système d'exploitation ou un outil informatique n'est pas malveillant par nature : c'est l'utilisation qui en est faite qui détermine son caractère légitime ou illégitime.
Un professionnel de la cybersécurité peut utiliser Kali Linux pour identifier les vulnérabilités d'une infrastructure avec l'autorisation de son propriétaire. L'objectif est alors d'améliorer la sécurité du système.
Les pentesters et les professionnels parfois désignés comme White Hat utilisent ainsi des techniques proches de celles employées par des attaquants, mais dans un cadre contractuel, professionnel et légal.
Kali Linux peut donc être utilisé aussi bien dans les entreprises que dans les établissements de formation, les laboratoires pédagogiques ou les environnements personnels destinés à l'apprentissage.
8. Kali Linux et Debian
Kali Linux est basé sur Debian, l'une des grandes distributions GNU/Linux. Kali bénéficie ainsi d'un système de gestion de paquets et de nombreux composants provenant de l'écosystème Debian.
Le gestionnaire de paquets APT permet notamment d'installer et de mettre à jour les logiciels disponibles dans les dépôts configurés sur le système.
La commande suivante permet d'afficher des informations permettant d'identifier le système Linux installé. Elle est utile lorsqu'on souhaite connaître la distribution et sa version.
1 | cat /etc/os-release |
Sortie possible :
1 2 3 4 | PRETTY_NAME="Kali GNU/Linux Rolling" NAME="Kali GNU/Linux" ID=kali ID_LIKE=debian |
Le contenu exact de la sortie dépend de la version de Kali Linux installée.
La commande suivante permet quant à elle d'afficher des informations sur le noyau Linux actuellement utilisé par le système.
1 | uname -a |
Sortie possible :
1 | Linux kali 6.x.x-kali-amd64 #1 SMP PREEMPT_DYNAMIC x86_64 GNU/Linux |
Les numéros de version peuvent naturellement être différents selon la version du système et les mises à jour installées.
9. Comment utiliser Kali Linux ?
Il existe plusieurs manières d'utiliser Kali Linux. Le choix dépend du matériel disponible, de l'expérience de l'utilisateur et de l'objectif recherché.
Installation sur une machine virtuelle
Pour l'apprentissage, l'utilisation d'une machine virtuelle constitue une solution particulièrement pratique. Kali Linux peut fonctionner dans un logiciel de virtualisation tel que VirtualBox sans remplacer Windows installé sur l'ordinateur.
Cette solution permet de conserver Windows comme système principal et de lancer Kali Linux lorsque cela est nécessaire. Elle est particulièrement adaptée à la construction d'un laboratoire pédagogique de cybersécurité.
Installation directe sur un ordinateur
Kali Linux peut également être installé directement sur un ordinateur. Cette solution donne au système un accès direct au matériel, mais demande davantage de précautions lors de l'installation et de la gestion des partitions.
Utilisation depuis un support externe
Il existe également des possibilités permettant d'utiliser Kali Linux depuis certains supports externes. Ces configurations répondent à des besoins particuliers et ne sont pas indispensables pour débuter.
Pour une personne qui travaille principalement sous Windows et souhaite apprendre la cybersécurité, Windows + VirtualBox + Kali Linux constitue généralement un environnement pédagogique simple et pratique.
10. Premières commandes à connaître
Avant d'utiliser les outils spécialisés de Kali Linux, il est important d'apprendre quelques commandes Linux fondamentales. La commande pwd permet par exemple d'afficher le répertoire de travail courant.
1 | pwd |
Sortie possible :
1 | /home/kali |
La commande ls permet d'afficher le contenu du répertoire courant. Elle fait partie des commandes les plus fréquemment utilisées dans un terminal Linux.
1 | ls |
Sortie possible :
1 | Desktop Documents Downloads Music Pictures Public Templates Videos |
La commande whoami permet de connaître le nom de l'utilisateur actuellement connecté au système.
1 | whoami |
Sortie possible :
1 | kali |
Enfin, la commande suivante permet d'afficher les interfaces réseau et les adresses configurées sur la machine. Elle est très utile pour commencer l'étude des réseaux sous Linux.
1 | ip addr |
Sortie possible :
1 2 3 4 | 1: lo: <LOOPBACK,UP,LOWER_UP> inet 127.0.0.1/8 2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> inet 192.168.1.20/24 |
Le nom de l'interface et l'adresse IP affichés dépendent de la configuration de la machine.
11. Kali Linux dans un environnement d'apprentissage
Pour apprendre la cybersécurité correctement, il est préférable de construire un laboratoire isolé. Kali Linux peut alors constituer la machine depuis laquelle les outils de sécurité sont utilisés.
D'autres machines virtuelles peuvent être ajoutées progressivement au laboratoire afin d'étudier les systèmes, les réseaux et les mécanismes de sécurité sans intervenir sur des équipements appartenant à des tiers.
Cette approche permet de réaliser des expériences, de modifier des configurations et d'observer leurs conséquences dans un environnement contrôlé.
Il n'est pas nécessaire de maîtriser entièrement Linux avant de commencer l'étude de la cybersécurité. Une connaissance des principales commandes Linux, du système de fichiers, des utilisateurs, des permissions, des processus et des commandes réseau constitue déjà une base suffisante pour progresser vers Kali Linux et les outils de cybersécurité.
12. Précautions et cadre légal
L'utilisation de Kali Linux doit toujours respecter un cadre légal et éthique. La disponibilité d'un outil dans Kali Linux ne signifie pas que son utilisation est autorisée sur n'importe quel système.
Il ne faut pas tester un site Web, un serveur, un réseau Wi-Fi, un ordinateur ou tout autre système appartenant à une autre personne ou organisation sans disposer d'une autorisation explicite appropriée.
Pour apprendre, il est préférable d'utiliser ses propres machines, des machines virtuelles spécialement préparées pour la formation ou des plateformes proposant explicitement des environnements destinés aux exercices de cybersécurité.
Cette distinction est fondamentale : apprendre comment fonctionne une attaque permet de mieux comprendre comment protéger un système, mais les expérimentations doivent être réalisées exclusivement dans un environnement autorisé.
13. À retenir !
Kali Linux est une distribution Linux basée sur Debian et spécialisée dans la cybersécurité, les tests d'intrusion, l'audit de sécurité, l'analyse réseau et différents domaines de la sécurité informatique.
Sa principale force réside dans l'intégration d'un grand nombre d'outils spécialisés tels que Nmap, Wireshark, Burp Suite et Metasploit Framework. Ces outils doivent être étudiés progressivement plutôt que considérés comme des programmes permettant automatiquement de réaliser un test de sécurité.
Pour débuter, il n'est pas indispensable d'installer Kali Linux comme système principal. Une installation dans VirtualBox sous Windows constitue un excellent environnement pour suivre un cours de cybersécurité et construire progressivement un laboratoire virtuel.
Enfin, l'utilisation de Kali Linux doit toujours respecter les règles juridiques et éthiques. Les tests de sécurité doivent être effectués uniquement sur des systèmes que l'on possède ou pour lesquels une autorisation appropriée a été obtenue.
Auteur : Younes Derfoufi
Lieu de travail : CRMEF OUJDA
Site Web : www.tresfacile.net
Chaine YouTube : https://www.youtube.com/user/InformatiquesFacile
Me contacter : https://www.tresfacile.net/me-contacter/