- Introduction au modèle TCP/IP
- Origine et principes de fonctionnement du modèle TCP/IP
- Les quatre couches du modèle TCP/IP
- La couche accès réseau
- La couche Internet
- La couche transport
- La couche application
- Comparaison entre les modèles OSI et TCP/IP
- Encapsulation et désencapsulation des données
- Exemple d'une communication entre un navigateur et un serveur Web
- Importance du modèle TCP/IP en cybersécurité
- Travaux pratiques : analyser TCP/IP sous Windows et Kali Linux
- À retenir !
Le modèle TCP/IP constitue le fondement des communications sur Internet et sur la majorité des réseaux informatiques modernes. Il décrit comment les informations sont préparées, transmises, acheminées et reçues entre différents équipements connectés. Contrairement au modèle OSI, qui constitue principalement un cadre conceptuel, TCP/IP correspond à une architecture de protocoles réellement utilisée. Dans ce tutoriel, nous allons découvrir ses quatre couches, comprendre le fonctionnement des principaux protocoles, étudier les différences avec le modèle OSI et réaliser des manipulations pratiques utiles en cybersécurité.
1. Introduction au modèle TCP/IP
Le modèle TCP/IP, pour Transmission Control Protocol / Internet Protocol, est une architecture de communication réseau fondée sur un ensemble de protocoles permettant à des machines de communiquer, même lorsqu'elles appartiennent à des réseaux différents.
Les deux protocoles qui donnent leur nom au modèle sont :
- TCP : protocole de transport permettant une transmission fiable et ordonnée d'un flux d'octets entre deux applications.
- IP : protocole responsable de l'adressage logique et de l'acheminement des paquets entre les réseaux.
Cependant, TCP/IP ne se limite pas à ces deux protocoles. Cette architecture comprend également UDP, ICMP, DNS, HTTP, DHCP et de nombreux autres protocoles.
1.1. Pourquoi étudier TCP/IP ?
La connaissance de TCP/IP est indispensable pour comprendre comment fonctionne Internet, configurer un réseau local, diagnostiquer les problèmes de connexion et analyser les communications avec des outils comme Wireshark ou Nmap.
Pour un spécialiste de la cybersécurité, elle permet également de comprendre les mécanismes exploités par certaines attaques réseau et les protections mises en place pour les limiter.
1.2. Exemple concret
Supposons qu'un utilisateur ouvre un navigateur et visite le site https://www.tresfacile.net. Plusieurs opérations interviennent :
- Le navigateur détermine l'adresse IP du serveur, généralement grâce au DNS.
- Il établit une communication avec le serveur à l'aide d'un protocole de transport.
- Les données sont encapsulées dans des paquets IP.
- Les paquets traversent différents équipements réseau.
- Le serveur reçoit la requête et renvoie les données nécessaires à l'affichage de la page.
Ces opérations peuvent être étudiées à travers les différentes couches du modèle TCP/IP.
2. Origine et principes de fonctionnement du modèle TCP/IP
2.1. Origine historique
L'architecture TCP/IP trouve son origine dans les recherches sur l'interconnexion des réseaux menées dans les années 1970, notamment dans le cadre des travaux liés à ARPANET et aux projets soutenus par la DARPA.
Les travaux de Vinton Cerf et Robert Kahn ont joué un rôle majeur dans le développement des premiers protocoles d'interconnexion.
Le 1er janvier 1983 marque une étape historique importante avec la transition d'ARPANET vers TCP/IP.
2.2. Principe d'interconnexion des réseaux
L'objectif principal de TCP/IP est de permettre à des réseaux utilisant des technologies différentes de communiquer grâce à des protocoles communs.
Par exemple, un ordinateur connecté par Ethernet peut communiquer avec un serveur distant dont les paquets traversent des réseaux en fibre optique ou des liaisons sans fil.
2.3. Principe de communication par paquets
Les informations sont transmises sous forme d'unités de données appelées paquets au niveau IP. Chaque paquet contient des informations de contrôle, notamment les adresses IP source et destination.
Les routeurs examinent les informations nécessaires à l'acheminement et déterminent vers quel prochain équipement transmettre les paquets.
2.4. Architecture décentralisée
TCP/IP repose sur une architecture dans laquelle plusieurs réseaux indépendants peuvent être interconnectés. Il n'existe pas de routeur central unique responsable de toutes les communications Internet.
Cette organisation favorise l'interopérabilité, l'évolutivité et la possibilité d'utiliser différents chemins réseau.
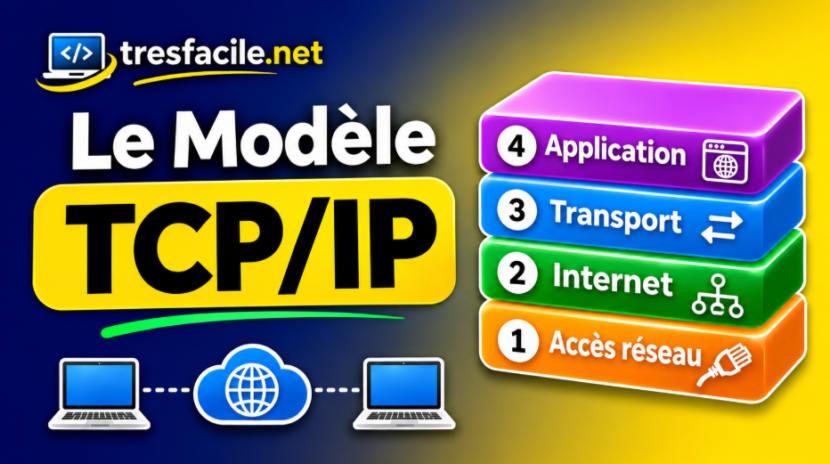
3. Les quatre couches du modèle TCP/IP
Le modèle TCP/IP est généralement représenté sous la forme de quatre couches. Chacune possède des fonctions spécifiques et interagit avec les couches voisines.
| Numéro | Couche TCP/IP | Fonction principale | Exemples |
|---|---|---|---|
| 4 | Application | Services réseau utilisés par les applications | HTTP, DNS, SMTP, SSH |
| 3 | Transport | Communication entre applications | TCP, UDP |
| 2 | Internet | Adressage et acheminement des paquets | IPv4, IPv6, ICMP |
| 1 | Accès réseau | Transmission sur le réseau local et le support physique | Ethernet, Wi-Fi |
3.1. Les couches et leurs interactions
Lorsqu'une application souhaite transmettre des données, elle utilise les services de la couche transport. Celle-ci s'appuie sur la couche Internet, qui utilise à son tour les mécanismes d'accès réseau.
On peut représenter cette organisation de la manière suivante :
1 2 3 4 5 6 7 8 9 10 11 12 13 | +----------------------------------+ | 4. APPLICATION | | HTTP, DNS, SSH, SMTP | +----------------------------------+ | 3. TRANSPORT | | TCP, UDP | +----------------------------------+ | 2. INTERNET | | IPv4, IPv6, ICMP | +----------------------------------+ | 1. ACCÈS RÉSEAU | | Ethernet, Wi-Fi | +----------------------------------+ |
Cette représentation correspond au modèle pédagogique à quatre couches. Certaines présentations utilisent cinq couches en séparant les fonctions de liaison et les fonctions physiques.
3.2. Sens de circulation des données
À l'émission, les données descendent de la couche application vers la couche accès réseau. À la réception, elles remontent dans le sens inverse.
Ce fonctionnement permet de séparer les responsabilités des protocoles et de faciliter l'évolution des technologies réseau.
4. La couche accès réseau
La couche accès réseau correspond au niveau le plus bas du modèle TCP/IP à quatre couches. Elle regroupe les fonctions nécessaires à la transmission des données sur une liaison physique ou sans fil.
4.1. Fonctions principales
- Transmission des informations sur le support de communication.
- Encapsulation des paquets IP dans des trames adaptées au réseau local.
- Utilisation d'adresses de liaison lorsque la technologie le nécessite.
- Gestion de l'accès au support.
- Détection de certaines erreurs de transmission.
4.2. Technologies utilisées
Les technologies les plus connues comprennent :
- Ethernet : technologie largement utilisée dans les réseaux locaux filaires.
- Wi-Fi : famille de technologies de réseau local sans fil.
- PPP : protocole de liaison point à point.
4.3. Adresses MAC
Sur les réseaux Ethernet, les interfaces utilisent des adresses MAC pour identifier les destinations au niveau de la liaison.
Une adresse MAC Ethernet classique possède une longueur de 48 bits et peut être représentée sous la forme :
Exemple : 08:00:27:12:34:56
4.4. Équipements associés
- Cartes réseau Ethernet et Wi-Fi.
- Commutateurs réseau ou switches.
- Points d'accès Wi-Fi.
- Câbles et supports de transmission.
4.5. Exemple pratique sous Kali Linux
La commande suivante permet d'afficher les interfaces réseau et leurs adresses de liaison. Elle est utile pour identifier les interfaces disponibles dans une machine Kali Linux installée sur VirtualBox.
1 | ip link show |
Output : exemple simplifié :
1 2 3 4 | 1: lo: <LOOPBACK,UP,LOWER_UP> link/loopback 00:00:00:00:00:00 2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> link/ether 08:00:27:12:34:56 |
Dans cet exemple, lo correspond à l'interface de bouclage et eth0 à une interface Ethernet. L'adresse affichée après link/ether correspond à son adresse MAC.
4.6. Risques de sécurité
Les menaces associées à cette couche comprennent notamment l'usurpation d'adresse MAC, les manipulations ARP, l'accès physique non autorisé et certaines attaques contre les réseaux Wi-Fi.
Les protections peuvent inclure la segmentation VLAN, la sécurité des ports, les mécanismes WPA2/WPA3 et le contrôle des accès physiques.
5. La couche Internet
La couche Internet assure l'adressage logique et l'acheminement des paquets entre différents réseaux. Elle joue un rôle central dans le fonctionnement d'Internet.
5.1. Le protocole IP
Le protocole IP (Internet Protocol) permet de transmettre des paquets en utilisant des adresses source et destination.
Deux versions sont principalement utilisées :
- IPv4 : adresses de 32 bits, comme 192.168.1.10.
- IPv6 : adresses de 128 bits, comme 2001:db8::10.
Le préfixe IPv6 2001:db8::/32 est réservé à la documentation.
5.2. Le routage
Le routage consiste à déterminer le chemin qu'un paquet doit emprunter pour atteindre sa destination.
Les routeurs utilisent des tables de routage contenant les informations nécessaires à l'acheminement des paquets.
5.3. Le protocole ICMP
ICMP (Internet Control Message Protocol) permet notamment de transmettre des messages de diagnostic et de signalement d'erreurs liés au fonctionnement IP.
Il est utilisé par des outils comme ping et intervient dans certains mécanismes de diagnostic du chemin réseau.
5.4. Exemple pratique : tester une connexion
La commande suivante envoie quatre requêtes ICMP Echo vers l'adresse de bouclage IPv4. Elle permet de vérifier le fonctionnement local de la pile IP, sans tester la connexion à Internet.
1 | ping -c 4 127.0.0.1 |
Output : exemple sous Kali Linux :
1 2 3 4 5 | 64 bytes from 127.0.0.1: icmp_seq=1 ttl=64 time=0.03 ms 64 bytes from 127.0.0.1: icmp_seq=2 ttl=64 time=0.04 ms 64 bytes from 127.0.0.1: icmp_seq=3 ttl=64 time=0.03 ms 64 bytes from 127.0.0.1: icmp_seq=4 ttl=64 time=0.03 ms 4 packets transmitted, 4 received, 0% packet loss |
La valeur 0% packet loss signifie qu'aucune des quatre requêtes n'a été perdue durant ce test.
5.5. Risques de sécurité
Les risques comprennent l'IP spoofing, certaines attaques contre le routage, les manipulations de paquets et les attaques par déni de service.
Les protections reposent notamment sur le filtrage des paquets, la sécurisation du routage et la surveillance du trafic.
6. La couche transport
La couche transport permet la communication entre applications exécutées sur des machines différentes. Les protocoles les plus connus sont TCP et UDP.
6.1. Le protocole TCP
TCP est un protocole orienté connexion qui fournit un flux d'octets fiable et ordonné. Il utilise notamment des accusés de réception, des numéros de séquence et des retransmissions.
Une connexion TCP débute généralement par un mécanisme appelé Three-Way Handshake :
- SYN : demande d'établissement de connexion.
- SYN-ACK : réponse du serveur.
- ACK : confirmation du client.
6.2. Le protocole UDP
UDP est un protocole sans connexion préalable qui transmet des datagrammes sans garantir leur livraison ni leur ordre.
Il est utilisé notamment pour certaines requêtes DNS, DHCP et comme protocole de transport sous-jacent de QUIC.
6.3. Comparaison TCP et UDP
| Caractéristique | TCP | UDP |
|---|---|---|
| Connexion préalable | Oui | Non |
| Livraison fiable | Oui | Non garantie |
| Ordre des données | Garanti pour le flux | Non garanti |
| Retransmission | Oui | Non, pas nativement |
| Exemples d'utilisation | SSH, HTTP/1.1, HTTP/2 | DNS classique, DHCP, QUIC |
6.4. Les ports réseau
Les protocoles TCP et UDP utilisent des numéros de port pour identifier les points de communication des applications.
Quelques ports courants :
- 21/TCP : contrôle FTP.
- 22/TCP : SSH.
- 53/TCP et UDP : DNS classique.
- 80/TCP : HTTP classique.
- 443/TCP : HTTPS sur TCP.
- 443/UDP : fréquemment utilisé pour HTTP/3 avec QUIC.
6.5. Exemple en Python : communication TCP locale
Le programme suivant utilise le module standard socket pour établir une connexion TCP vers un serveur HTTP local. Il suppose qu'un serveur HTTP écoute déjà sur le port 8000 de la machine. L'exemple montre comment un client TCP peut envoyer une requête et recevoir une réponse.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | import socket # Création du socket TCP client = socket.socket(socket.AF_INET, socket.SOCK_STREAM) try: # Connexion au serveur HTTP local client.connect(("127.0.0.1", 8000)) # Préparation de la requête HTTP requete = ( "GET / HTTP/1.1\r\n" "Host: localhost\r\n" "Connection: close\r\n\r\n" ) # Envoi de la requête client.sendall(requete.encode("utf-8")) # Réception d'une partie de la réponse reponse = client.recv(4096) # Affichage de la première ligne premiere_ligne = reponse.decode("utf-8", errors="replace").split("\r\n")[0] print(premiere_ligne) finally: # Fermeture du socket client.close() |
Output : exemple lorsque le serveur répond correctement :
1 | HTTP/1.0 200 OK |
Si aucun serveur n'écoute sur le port 8000, une erreur de connexion sera produite. Un serveur de test peut être lancé dans un autre terminal avec la commande python -m http.server 8000.
6.6. Risques de sécurité
Les risques comprennent les attaques SYN flood, l'exploitation de services vulnérables exposés et certaines attaques par déni de service.
7. La couche application
La couche application regroupe les protocoles et services réseau utilisés par les logiciels pour échanger des informations.
Dans le modèle TCP/IP à quatre couches, elle englobe également de nombreuses fonctions qui sont réparties entre les couches application, présentation et session du modèle OSI.
7.1. Principaux protocoles applicatifs
| Protocole | Fonction |
|---|---|
| HTTP | Échange de ressources Web |
| HTTPS | HTTP protégé par TLS |
| DNS | Résolution des noms de domaine |
| SMTP | Transfert des courriers électroniques |
| IMAP | Accès et gestion des courriers électroniques |
| FTP | Transfert de fichiers |
| SSH | Accès distant sécurisé |
| DHCP | Configuration automatique des paramètres réseau |
7.2. Exemple : résolution DNS
Lorsqu'un utilisateur saisit un nom de domaine dans son navigateur, le système doit généralement obtenir une adresse IP correspondant au service demandé.
Cette opération est appelée résolution DNS. Elle peut faire intervenir un cache local, un résolveur récursif et des serveurs DNS faisant autorité.
7.3. Exemple en Python : obtenir les adresses IP d'un domaine
Le programme suivant utilise le module socket pour demander au système de résoudre le nom de domaine www.tresfacile.net. Il affiche les adresses IPv4 et IPv6 retournées, lorsqu'elles sont disponibles.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 | import socket # Nom de domaine à résoudre domaine = "www.tresfacile.net" # Recherche des adresses associées resultats = socket.getaddrinfo(domaine, None) # Extraction des adresses sans doublons adresses = [] for resultat in resultats: adresse = resultat[4][0] if adresse not in adresses: adresses.append(adresse) # Affichage des résultats print("Domaine :", domaine) for adresse in adresses: print("Adresse IP :", adresse) |
Output : exemple illustratif, les adresses réelles pouvant varier :
1 2 | Domaine : www.tresfacile.net Adresse IP : 203.0.113.10 |
L'adresse 203.0.113.10 appartient à une plage réservée à la documentation. Elle est utilisée ici uniquement comme exemple et ne représente pas nécessairement l'adresse réelle du site.
7.4. Risques de sécurité applicative
Les vulnérabilités applicatives comprennent notamment les injections SQL, les attaques XSS, les erreurs d'authentification et les défauts de contrôle d'accès.
Les protections reposent sur la validation des entrées, les requêtes paramétrées, le chiffrement des communications et la gestion sécurisée des identités.
8. Comparaison entre les modèles OSI et TCP/IP
Les modèles OSI et TCP/IP décrivent tous deux les communications réseau selon une organisation en couches. Cependant, ils présentent des différences importantes.
8.1. Tableau comparatif
| Critère | OSI | TCP/IP |
|---|---|---|
| Nombre de couches | 7 | 4 dans le modèle courant |
| Nature | Modèle de référence conceptuel | Architecture et suite de protocoles opérationnels |
| Origine | Travaux de normalisation ISO | Recherches sur l'interconnexion des réseaux |
| Utilisation | Analyse, enseignement, conception | Communications Internet et réseaux IP |
| Couches session et présentation | Distinctes | Fonctions généralement intégrées à l'application |
| Couches physique et liaison | Distinctes | Regroupées dans l'accès réseau |
8.2. Correspondance entre les couches
| Modèle OSI | Modèle TCP/IP |
|---|---|
| 7 - Application | Application |
| 6 - Présentation | |
| 5 - Session | |
| 4 - Transport | Transport |
| 3 - Réseau | Internet |
| 2 - Liaison de données | Accès réseau |
| 1 - Physique |
8.3. Quel modèle utiliser en cybersécurité ?
Le modèle OSI est particulièrement utile pour classifier les fonctions réseau et comprendre à quel niveau une vulnérabilité peut apparaître.
Le modèle TCP/IP est indispensable pour analyser les communications réelles, configurer les équipements et comprendre les protocoles utilisés sur Internet.
Les deux modèles sont donc complémentaires.
9. Encapsulation et désencapsulation des données
L'encapsulation est le mécanisme par lequel les protocoles ajoutent des informations de contrôle aux données transmises.
9.1. Principe de l'encapsulation
Dans une communication utilisant TCP, IPv4 et Ethernet, les opérations peuvent être représentées ainsi :
- L'application produit les données.
- TCP ajoute un en-tête pour former un segment.
- IPv4 ajoute un en-tête pour former un paquet.
- Ethernet encapsule le paquet dans une trame.
- Les bits sont transmis sur le support physique.
La représentation simplifiée suivante illustre cette succession :
1 2 3 4 5 6 7 8 9 10 11 12 13 | Données applicatives | v [En-tête TCP | Données] | v [En-tête IP | Segment TCP] | v [En-tête Ethernet | Paquet IP | FCS] | v Transmission sur le réseau |
Le FCS (Frame Check Sequence) est un champ de contrôle utilisé notamment dans les trames Ethernet pour détecter certaines erreurs.
9.2. Unités de données
| Couche TCP/IP | Unité courante |
|---|---|
| Application | Données ou messages applicatifs |
| Transport | Segment TCP ou datagramme UDP |
| Internet | Paquet IP |
| Accès réseau | Trame et signaux physiques |
9.3. Exemple en Python : simulation de l'encapsulation
Le programme suivant simule l'ajout successif d'en-têtes à un message. Il s'agit d'une représentation pédagogique et non d'une construction de véritables paquets binaires.
1 2 3 4 5 6 7 8 9 10 11 12 | # Message initial message = "Bonjour" print("Application :", message) # Ajout d'un en-tête TCP fictif segment = "[TCP]" + message print("Transport :", segment) # Ajout d'un en-tête IP fictif paquet = "[IP]" + segment print("Internet :", paquet) # Ajout d'un en-tête Ethernet fictif trame = "[ETH]" + paquet print("Accès réseau :", trame) |
Output :
1 2 3 4 | Application : Bonjour Transport : [TCP]Bonjour Internet : [IP][TCP]Bonjour Accès réseau : [ETH][IP][TCP]Bonjour |
Chaque couche ajoute les informations nécessaires au traitement des données par le protocole correspondant.
9.4. Désencapsulation
À la réception, le traitement s'effectue dans le sens inverse. Les informations propres à chaque protocole sont interprétées et le contenu utile est transmis au protocole supérieur.
Ce processus est appelé désencapsulation.
10. Exemple d'une communication entre un navigateur et un serveur Web
Pour comprendre le fonctionnement du modèle TCP/IP, considérons un utilisateur qui visite le site https://www.tresfacile.net depuis son navigateur.
10.1. Première étape : résolution DNS
Le navigateur doit connaître une adresse IP correspondant au nom de domaine. Cette information peut provenir d'un cache ou d'une résolution DNS.
10.2. Deuxième étape : établissement de la communication
Pour une connexion HTTPS utilisant HTTP/1.1 ou HTTP/2, le navigateur établit généralement une connexion TCP vers le port 443 du serveur.
Si le navigateur utilise HTTP/3, la communication repose sur QUIC, qui utilise UDP. Le déroulement n'est donc pas identique à celui d'une connexion TCP.
10.3. Troisième étape : sécurisation des échanges
Le protocole TLS permet d'établir des paramètres cryptographiques afin de protéger la confidentialité et l'intégrité des échanges et d'authentifier le serveur dans les conditions normales de validation des certificats.
10.4. Quatrième étape : envoi de la requête
Le navigateur transmet une requête HTTP demandant une ressource. Le serveur traite cette requête et prépare une réponse.
10.5. Cinquième étape : acheminement des paquets
Les données traversent la pile TCP/IP. Les paquets IP sont acheminés par les équipements réseau jusqu'à leur destination.
10.6. Sixième étape : réception et affichage
Le navigateur reçoit les informations, interprète les ressources HTML, CSS et JavaScript et affiche la page Web.
10.7. Exemple en Python : requête HTTPS
Le programme suivant utilise le module standard urllib.request pour envoyer une requête HTTPS au site tresfacile.net. Il affiche le code HTTP et le type de contenu annoncé par le serveur.
1 2 3 4 5 6 7 8 9 | import urllib.request # Adresse du site Web url = "https://www.tresfacile.net" # Envoi de la requête HTTPS with urllib.request.urlopen(url, timeout=10) as reponse: # Code de réponse HTTP print("Code HTTP :", reponse.status) # Type de contenu print("Type :", reponse.headers.get("Content-Type")) |
Output : exemple de réponse possible :
1 2 | Code HTTP : 200 Type : text/html; charset=UTF-8 |
Le résultat réel dépend du serveur, de la connexion Internet et des en-têtes retournés. Le code 200 indique que la requête a été traitée avec succès.
11. Importance du modèle TCP/IP en cybersécurité
La connaissance du modèle TCP/IP permet de comprendre les mécanismes de communication exploités par les attaquants et les moyens de défense utilisés par les administrateurs réseau.
11.1. Identifier les risques selon les couches
| Couche | Exemples de risques | Mesures de protection |
|---|---|---|
| Accès réseau | MAC spoofing, ARP spoofing, accès non autorisé | Segmentation, contrôles de liaison, WPA3 |
| Internet | IP spoofing, attaques de routage | Filtrage IP, sécurisation du routage |
| Transport | SYN flood, exposition de services | Pare-feu, limitation des connexions |
| Application | Injection SQL, XSS, détournement de session | Validation, authentification, contrôle d'accès |
11.2. Analyse des paquets
Un analyste de sécurité peut utiliser Wireshark pour examiner les en-têtes Ethernet, IP, TCP et UDP, identifier les protocoles utilisés et rechercher des comportements inhabituels.
11.3. Découverte des services
Des outils comme Nmap permettent d'identifier des machines accessibles et de déterminer quels ports et services sont exposés dans un environnement autorisé.
11.4. Filtrage du trafic
Les pare-feu peuvent appliquer des règles reposant sur les adresses IP, les protocoles, les ports et l'état des connexions. Certains dispositifs examinent également les données applicatives.
11.5. Défense en profondeur
La défense en profondeur consiste à combiner plusieurs protections : contrôle d'accès au réseau, segmentation, filtrage, chiffrement, authentification et surveillance.
Cette approche permet de réduire les risques liés à la défaillance d'un mécanisme de sécurité unique.
12. Travaux pratiques : analyser TCP/IP sous Windows et Kali Linux
Les travaux pratiques suivants permettent d'observer les mécanismes TCP/IP à partir d'un ordinateur Windows ou d'une machine Kali Linux installée dans VirtualBox.
12.1. TP 1 : afficher la configuration IP sous Windows
Objectif : identifier les adresses IP, les masques et les passerelles configurés sur un ordinateur Windows.
Ouvrir l'invite de commandes Windows, puis exécuter :
1 | ipconfig /all |
Output : exemple simplifié :
1 2 3 4 | Adresse IPv4 . . . . . . . : 192.168.1.10 Masque de sous-réseau . . : 255.255.255.0 Passerelle par défaut . . : 192.168.1.1 Serveurs DNS . . . . . . : 192.168.1.1 |
Cette commande permet de retrouver les informations nécessaires pour comprendre la configuration IP locale.
12.2. TP 2 : afficher les interfaces réseau sous Kali Linux
Objectif : identifier les interfaces réseau, leurs adresses IP et leurs adresses MAC.
Dans le terminal Kali Linux, exécuter la commande suivante :
1 | ip addr show |
Output : exemple simplifié :
1 2 3 | 2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> link/ether 08:00:27:12:34:56 inet 192.168.56.101/24 |
L'adresse 192.168.56.101 est ici un exemple d'adresse privée sur un réseau de laboratoire. Elle peut correspondre à une interface VirtualBox Host-Only selon la configuration utilisée.
12.3. TP 3 : afficher la table de routage
Objectif : comprendre comment Linux détermine le prochain équipement vers lequel transmettre un paquet IP.
La commande suivante affiche la table de routage IPv4 :
1 | ip -4 route |
Output : exemple :
1 2 | default via 192.168.1.1 dev eth0 192.168.1.0/24 dev eth0 proto kernel scope link src 192.168.1.10 |
La route par défaut permet d'acheminer les paquets vers les destinations pour lesquelles aucune route plus spécifique n'est disponible.
12.4. TP 4 : observer les connexions TCP
Objectif : identifier les sockets TCP en écoute et les connexions établies sur Kali Linux.
La commande suivante affiche les informations TCP sans résoudre les noms de services :
1 | ss -tan |
Output : exemple simplifié :
1 2 3 | State Recv-Q Send-Q Local Address:Port Peer Address:Port LISTEN 0 128 127.0.0.1:8000 0.0.0.0:* ESTAB 0 0 192.168.1.10:51000 203.0.113.10:443 |
La ligne LISTEN indique un socket TCP en écoute. La ligne ESTAB indique une connexion établie. L'adresse 203.0.113.10 est utilisée ici comme exemple de documentation.
12.5. TP 5 : observer les paquets ICMP avec Wireshark
Objectif : analyser les paquets ICMP associés à un test de connectivité.
Dans Wireshark, sélectionner l'interface réseau appropriée et démarrer la capture. Depuis Kali Linux, envoyer quatre requêtes ICMP vers une machine du laboratoire dont l'adresse est 192.168.56.1, à condition que cette adresse corresponde effectivement à l'hôte autorisé à être testé.
1 | ping -c 4 192.168.56.1 |
Output : exemple si l'hôte répond :
1 2 3 4 5 | 64 bytes from 192.168.56.1: icmp_seq=1 ttl=128 time=0.6 ms 64 bytes from 192.168.56.1: icmp_seq=2 ttl=128 time=0.5 ms 64 bytes from 192.168.56.1: icmp_seq=3 ttl=128 time=0.6 ms 64 bytes from 192.168.56.1: icmp_seq=4 ttl=128 time=0.5 ms 4 packets transmitted, 4 received, 0% packet loss |
Dans Wireshark, saisir le filtre d'affichage suivant :
1 | icmp |
Output attendu : des paquets de type Echo Request et Echo Reply peuvent apparaître dans la capture.
Ce travail pratique permet d'observer un protocole de la couche Internet et d'identifier les adresses IP source et destination.
12.6. TP 6 : observer une connexion TCP avec Wireshark
Objectif : identifier le mécanisme Three-Way Handshake lors de l'établissement d'une connexion TCP.
Démarrer une capture Wireshark, puis ouvrir une nouvelle connexion HTTPS utilisant TCP depuis un navigateur. Appliquer ensuite le filtre suivant :
1 | tcp.port == 443 |
Output attendu : si une nouvelle connexion TCP vers le port 443 a été capturée, les paquets peuvent afficher la séquence suivante :
1 2 3 | Client → Serveur : SYN Serveur → Client : SYN, ACK Client → Serveur : ACK |
Si aucune connexion TCP n'apparaît, vérifier que le navigateur n'utilise pas HTTP/3 sur QUIC, que la capture a commencé avant la connexion et que la bonne interface réseau a été sélectionnée.
12.7. TP 7 : simuler une communication TCP en Python
Objectif : comprendre comment un client et un serveur communiquent à l'aide de sockets TCP sur une même machine.
Le premier programme crée un serveur TCP local qui écoute sur le port 5000. Lorsqu'un client se connecte, le serveur reçoit un message et renvoie une réponse. Enregistrer ce programme dans un fichier nommé serveur.py.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 | import socket # Création du socket serveur serveur = socket.socket(socket.AF_INET, socket.SOCK_STREAM) # Réutilisation possible du port après redémarrage serveur.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1) # Association à l'adresse locale et au port serveur.bind(("127.0.0.1", 5000)) # Mise en écoute serveur.listen(1) print("Serveur en attente...") # Acceptation d'une connexion connexion, adresse = serveur.accept() with connexion: # Réception du message message = connexion.recv(1024).decode("utf-8") print("Message reçu :", message) # Envoi de la réponse connexion.sendall("Bonjour du serveur".encode("utf-8")) # Fermeture du serveur serveur.close() |
Output du serveur : après la connexion du client :
1 2 | Serveur en attente... Message reçu : Bonjour du client |
Le second programme joue le rôle de client. Il se connecte au serveur local, transmet un message et affiche la réponse reçue. Enregistrer ce programme dans un fichier nommé client.py, puis l'exécuter dans un autre terminal après avoir démarré le serveur.
1 2 3 4 5 6 7 8 9 10 11 12 | import socket # Création du socket client client = socket.socket(socket.AF_INET, socket.SOCK_STREAM) # Connexion au serveur local client.connect(("127.0.0.1", 5000)) # Envoi du message client.sendall("Bonjour du client".encode("utf-8")) # Réception de la réponse reponse = client.recv(1024).decode("utf-8") print("Réponse :", reponse) # Fermeture du client client.close() |
Output du client :
1 | Réponse : Bonjour du serveur |
Ce travail pratique illustre le fonctionnement de la couche transport avec TCP, ainsi que les échanges de données entre deux applications. Les deux programmes utilisent uniquement l'interface de bouclage et ne nécessitent pas de connexion Internet.
12.8. Précautions de sécurité
Les captures, les tests de connectivité et les analyses de services doivent être effectués uniquement sur des équipements appartenant à l'utilisateur ou sur des environnements pour lesquels une autorisation explicite a été obtenue.
Pour l'apprentissage, un laboratoire isolé composé de Windows, Kali Linux, VirtualBox et Wireshark constitue une solution adaptée.
13. À retenir !
Le modèle TCP/IP est une architecture fondamentale des réseaux informatiques modernes. Il organise les communications en quatre couches complémentaires : accès réseau, Internet, transport et application.
- Accès réseau : assure la transmission sur les réseaux locaux et les supports physiques.
- Internet : utilise notamment IP pour l'adressage et l'acheminement des paquets.
- Transport : permet les échanges entre applications avec TCP ou UDP.
- Application : regroupe les protocoles utilisés par les logiciels, comme HTTP, DNS, SSH et SMTP.
Le modèle TCP/IP est directement utilisé dans les communications Internet, tandis que le modèle OSI constitue principalement un cadre conceptuel permettant de classer les fonctions réseau.
L'encapsulation permet aux différentes couches d'ajouter leurs informations de contrôle avant la transmission. À la réception, la désencapsulation permet d'extraire les données destinées à l'application.
En cybersécurité, la maîtrise de TCP/IP est indispensable pour comprendre les paquets réseau, les adresses IP, les ports, les connexions TCP, les communications UDP et les mécanismes de filtrage.
Les outils Wireshark, Nmap et les commandes réseau de Windows et Linux permettent d'observer et d'analyser concrètement ces mécanismes.
La prochaine étape consiste à approfondir l'adressage IP, les masques de sous-réseau et les passerelles, afin de comprendre comment les machines communiquent au sein d'un réseau local et entre plusieurs réseaux.
Auteur : Younes Derfoufi
Lieu de travail : CRMEF OUJDA
Site Web : www.tresfacile.net
Chaine YouTube : https://www.youtube.com/user/InformatiquesFacile
Me contacter : https://www.tresfacile.net/me-contacter/




