- À propos de menace, vulnérabilité, risque et attaque
- Qu'est-ce qu'une menace en cybersécurité ?
- Qu'est-ce qu'une vulnérabilité ?
- Qu'est-ce qu'un risque en cybersécurité ?
- Qu'est-ce qu'une attaque informatique ?
- Différence entre menace, vulnérabilité, risque et attaque
- Relation entre menace, vulnérabilité, risque et attaque
- Exemples concrets de scénarios de cybersécurité
- Comment réduire les risques ?
- À retenir
1. À propos de menace, vulnérabilité, risque et attaque
La cybersécurité a pour objectif de protéger les systèmes informatiques, les réseaux, les applications, les comptes utilisateurs et les données contre les événements susceptibles de compromettre leur fonctionnement ou leur sécurité. Pour comprendre correctement ce domaine, il est indispensable de maîtriser quatre notions fondamentales : la menace, la vulnérabilité, le risque et l'attaque informatique. Ces termes sont étroitement liés, mais ils ne désignent pas la même chose et ne doivent donc pas être utilisés comme des synonymes.
Avant d'étudier ces quatre notions, il faut également introduire la notion d'actif. En cybersécurité, un actif est une ressource possédant une certaine valeur et qui doit, par conséquent, être protégée. Il peut s'agir d'un ordinateur, d'un serveur, d'un smartphone, d'un site Web, d'une base de données, d'un compte utilisateur, d'une application, d'un réseau ou simplement d'un ensemble de fichiers importants. Les données personnelles, les informations bancaires, les mots de passe et les documents professionnels constituent également des actifs.
Un actif peut présenter une vulnérabilité, c'est-à-dire une faiblesse. Une menace peut profiter de cette faiblesse et créer une situation de risque. Si un acteur malveillant passe effectivement à l'action afin d'exploiter cette faiblesse, on peut alors être confronté à une attaque. Une attaque réussie peut finalement produire un impact : vol d'informations, perte de données, indisponibilité d'un service, perte financière ou atteinte à la réputation.
On peut ainsi retenir, comme première représentation pédagogique, la chaîne suivante :
Actif → Menace → Vulnérabilité → Risque → Attaque → Impact → Protection
Considérons par exemple un site WordPress. Le site et sa base de données constituent des actifs. Une extension ancienne qui n'a pas été mise à jour peut contenir une vulnérabilité. Un cybercriminel recherchant des sites vulnérables constitue une menace. La possibilité que cette faiblesse soit exploitée représente un risque. Si le cybercriminel tente réellement d'exploiter cette vulnérabilité, il réalise une attaque. Les conséquences peuvent être la modification du site, le vol de données ou la création d'un accès non autorisé.
2. Qu'est-ce qu'une menace en cybersécurité ?
Une menace est un élément, un événement, une situation ou un acteur susceptible de provoquer un dommage à un système informatique ou aux informations qu'il contient. Une menace peut porter atteinte à la confidentialité des informations, à leur intégrité ou à leur disponibilité. Elle peut provenir d'une personne, d'un programme malveillant, d'une erreur humaine, d'une défaillance technique ou même d'un événement naturel.
Il est important de comprendre qu'une menace ne signifie pas nécessairement qu'une attaque est déjà en cours. Elle représente avant tout une source potentielle de danger. Par exemple, la présence de cybercriminels sur Internet constitue une menace pour les sites Web accessibles publiquement, mais cela ne signifie pas que tous ces sites sont nécessairement attaqués au même instant. De même, un incendie représente une menace pour un centre de données même si aucun incendie ne s'est effectivement produit.
Menaces intentionnelles
Les menaces intentionnelles sont provoquées par des personnes ou des groupes qui cherchent volontairement à porter atteinte à un système ou à obtenir un avantage illégitime. Un cybercriminel peut par exemple chercher à voler des identifiants, obtenir des informations confidentielles, prendre le contrôle d'un compte, perturber un service ou extorquer de l'argent. Les motivations peuvent être financières, personnelles, idéologiques, stratégiques ou liées à l'espionnage.
Une menace intentionnelle peut également provenir de l'intérieur d'une organisation. Un employé malveillant disposant déjà d'un accès légitime à certaines ressources peut essayer de copier des données confidentielles, de supprimer des informations ou d'utiliser abusivement ses privilèges. C'est pourquoi la cybersécurité ne consiste pas uniquement à se protéger contre des attaquants situés à l'extérieur du réseau.
Menaces accidentelles
Une menace n'est pas obligatoirement associée à une intention malveillante. Une simple erreur humaine peut provoquer un incident important. Un utilisateur peut supprimer accidentellement un fichier, envoyer un document confidentiel au mauvais destinataire, modifier incorrectement la configuration d'un serveur ou rendre involontairement certaines données accessibles depuis Internet.
Les erreurs humaines représentent donc un élément important de la sécurité informatique. Une organisation doit non seulement installer des solutions techniques, mais également mettre en place des procédures, des sauvegardes et des actions de sensibilisation des utilisateurs. L'objectif est de réduire la probabilité qu'une erreur ordinaire entraîne des conséquences importantes.
Menaces techniques, physiques et naturelles
Les défaillances matérielles et techniques constituent également des menaces. Un disque dur peut tomber en panne, un serveur peut cesser de fonctionner, une alimentation électrique peut être interrompue ou un équipement réseau peut devenir indisponible. Sans mesures de protection appropriées, ces événements peuvent entraîner une interruption du service ou une perte de données importantes.
Enfin, les infrastructures informatiques peuvent être exposées à des menaces physiques ou naturelles telles qu'un incendie, une inondation, une chaleur excessive ou d'autres événements susceptibles d'endommager les équipements. La cybersécurité doit donc être envisagée de manière globale : protéger les informations signifie également protéger les équipements et les infrastructures nécessaires à leur stockage, leur transmission et leur traitement.
3. Qu'est-ce qu'une vulnérabilité ?
Une vulnérabilité est une faiblesse présente dans un système informatique, un logiciel, un équipement, une configuration, une procédure ou un comportement humain. Cette faiblesse peut être exploitée par une menace et contribuer à provoquer un incident de sécurité. Une vulnérabilité n'est donc pas une attaque : elle représente une condition qui peut faciliter une attaque ou augmenter les conséquences d'un incident.
Les vulnérabilités peuvent avoir des origines très différentes. Certaines résultent d'une erreur dans le code source d'un logiciel, d'autres d'une mauvaise configuration ou de l'utilisation de paramètres insuffisamment sécurisés. D'autres encore sont liées au comportement des utilisateurs. Pour protéger correctement un système, il faut donc rechercher et corriger plusieurs catégories de vulnérabilités plutôt que de se concentrer uniquement sur les failles logicielles.
Vulnérabilités logicielles
Une vulnérabilité logicielle peut provenir d'une erreur de programmation ou d'un défaut de conception permettant à certaines opérations inattendues de se produire. Lorsqu'une vulnérabilité est découverte, l'éditeur du logiciel peut publier un correctif de sécurité destiné à la supprimer. L'installation régulière des mises à jour constitue donc une mesure essentielle de protection.
Un logiciel non mis à jour peut rester exposé à des vulnérabilités connues alors même qu'un correctif existe déjà. Cela concerne les systèmes d'exploitation, les navigateurs, les serveurs Web, les CMS tels que WordPress, leurs extensions et de nombreux autres logiciels. Plus un système exposé à Internet reste longtemps sans mises à jour, plus il risque d'accumuler des faiblesses exploitables.
Vulnérabilités de configuration
Un logiciel parfaitement fonctionnel peut devenir vulnérable lorsqu'il est mal configuré. Une configuration laissant inutilement un service accessible depuis Internet, accordant trop de privilèges à un utilisateur ou utilisant des paramètres de sécurité insuffisants peut créer une surface d'attaque supplémentaire. Une mauvaise configuration peut ainsi rendre vulnérable un logiciel qui ne présente pourtant aucune faille particulière dans son code.
Par exemple, laisser un compte administrateur avec un mot de passe faible, conserver des services inutiles actifs, attribuer des permissions excessives aux fichiers ou mal configurer un pare-feu peut faciliter une compromission. La sécurisation d'un système passe donc aussi par une configuration rigoureuse, la vérification régulière des paramètres et la désactivation des fonctionnalités qui ne sont pas nécessaires.
Vulnérabilités humaines
Les vulnérabilités humaines occupent une place importante en cybersécurité, car même un système techniquement bien protégé peut être fragilisé par le comportement de ses utilisateurs. L'utilisation d'un mot de passe faible ou réutilisé sur plusieurs services, la communication imprudente d'informations confidentielles, l'ouverture d'une pièce jointe suspecte ou le téléchargement d'un programme provenant d'une source inconnue peuvent augmenter considérablement les risques.
Les attaquants peuvent également chercher à exploiter la confiance, la peur, l'urgence, la curiosité ou le manque de connaissances d'un utilisateur. Une personne qui ne reconnaît pas une tentative de phishing peut, par exemple, communiquer volontairement ses identifiants à une fausse page de connexion en croyant utiliser un service légitime. Dans ce cas, l'attaquant n'a pas nécessairement besoin d'exploiter une faille complexe dans un logiciel : il exploite principalement le comportement humain.
La sensibilisation et la formation des utilisateurs constituent donc de véritables mesures de sécurité. Les utilisateurs doivent apprendre à reconnaître les messages suspects, vérifier l'adresse d'un site avant de saisir leurs identifiants, utiliser des mots de passe robustes, éviter les téléchargements provenant de sources inconnues et signaler rapidement tout comportement inhabituel. La sécurité d'un système dépend ainsi à la fois des technologies utilisées et des personnes qui les utilisent.
Vulnérabilités physiques
Une vulnérabilité peut également être physique. Un ordinateur contenant des informations confidentielles et laissé sans surveillance dans un endroit accessible, un local serveur qui n'est pas correctement sécurisé, une clé USB contenant des documents sensibles ou un ordinateur portable non protégé contre le vol constituent des exemples de faiblesses physiques pouvant exposer des informations importantes.
La protection des équipements nécessite donc des mesures telles que le contrôle de l'accès aux locaux, le verrouillage des postes de travail, la protection des appareils mobiles et, lorsque cela est nécessaire, le chiffrement des données. La sécurité physique et la sécurité informatique sont complémentaires : une excellente protection logicielle perd une partie de son efficacité si un attaquant peut accéder physiquement aux équipements sans aucun contrôle.
4. Qu'est-ce qu'un risque en cybersécurité ?
Le risque représente la possibilité qu'une menace exploite une vulnérabilité et provoque des conséquences négatives sur un actif. Contrairement à la vulnérabilité, qui correspond à une faiblesse existante, le risque prend en considération ce qui pourrait réellement arriver ainsi que la gravité des conséquences potentielles pour l'utilisateur ou l'organisation.
L'analyse de risque permet aux organisations de déterminer quelles situations nécessitent une protection prioritaire. Il est rarement possible de supprimer absolument tous les risques. Il faut donc les identifier, les évaluer et décider quelles mesures de sécurité sont nécessaires pour les ramener à un niveau considéré comme acceptable.
Probabilité et impact
Deux éléments jouent un rôle essentiel dans l'évaluation d'un risque : la probabilité qu'un incident se produise et son impact potentiel. Un événement très probable mais ayant des conséquences limitées ne présente pas nécessairement le même niveau de risque qu'un événement moins fréquent susceptible d'entraîner la perte de données particulièrement importantes ou l'arrêt complet d'un service.
Dans une approche pédagogique simplifiée, cette relation peut être représentée par l'expression suivante :
Risque = Probabilité × Impact
Cette formule ne constitue pas une méthode universelle de calcul. Dans une véritable analyse de risques, de nombreux autres facteurs peuvent être considérés, notamment la valeur de l'actif, les mesures de sécurité déjà présentes, l'exposition du système, les conséquences financières et la capacité de l'organisation à réagir à un incident.
Exemple de risque
Considérons un compte administrateur protégé par le mot de passe admin123. Le compte constitue un actif important et le mot de passe faible représente une vulnérabilité. Des attaquants cherchant à accéder à ce compte constituent une menace. La possibilité qu'ils réussissent à découvrir le mot de passe et à prendre le contrôle du compte représente alors un risque de compromission.
L'impact peut être considérable si le compte possède des privilèges élevés : modification d'un site, suppression de données, création d'autres comptes administrateurs ou accès à des informations confidentielles. L'utilisation d'un mot de passe robuste et de l'authentification multifacteur permet de réduire fortement ce risque sans pour autant prétendre supprimer toutes les menaces existantes.
Niveaux de risque
Pour faciliter leur gestion, les risques peuvent être classés selon plusieurs niveaux tels que faible, moyen, élevé ou critique. Cette classification permet de déterminer les priorités et d'affecter les ressources disponibles aux problèmes les plus importants. Les risques présentant à la fois une forte probabilité et un impact important nécessitent généralement une attention prioritaire.
Un risque critique doit normalement être traité rapidement, alors qu'un risque faible peut parfois être accepté ou simplement surveillé. Le niveau attribué dépend cependant du contexte : une même vulnérabilité peut avoir des conséquences relativement limitées sur un ordinateur de test et devenir beaucoup plus grave lorsqu'elle concerne un serveur contenant des informations confidentielles ou assurant un service indispensable.
5. Qu'est-ce qu'une attaque informatique ?
Une attaque informatique est une action volontaire menée contre un système informatique, un réseau, une application, un compte utilisateur ou des données afin de compromettre leur sécurité. L'attaque correspond donc au passage de la menace potentielle à une action concrète. Elle peut exploiter une vulnérabilité technique, une mauvaise configuration ou encore une faiblesse humaine.
Les objectifs d'une attaque peuvent être très différents. Un attaquant peut chercher à obtenir un accès non autorisé, voler des informations, modifier des données, perturber un service, installer un malware, espionner l'activité d'un utilisateur ou prendre le contrôle d'un équipement. Certaines attaques sont automatisées et peuvent viser simultanément un très grand nombre de systèmes, tandis que d'autres sont spécifiquement préparées contre une cible déterminée.
Attaque réussie et tentative d'attaque
Une attaque n'est pas nécessairement couronnée de succès. Un attaquant peut tenter d'exploiter une vulnérabilité sans parvenir à atteindre son objectif. Les systèmes de protection, les mises à jour, les contrôles d'accès, les mécanismes d'authentification ou les dispositifs de détection peuvent empêcher l'attaque ou limiter considérablement ses conséquences.
Cette distinction est importante : une tentative d'attaque constitue déjà un événement de sécurité digne d'attention, même lorsqu'elle échoue. L'analyse des journaux et des alertes peut permettre de détecter ces tentatives, de comprendre les techniques utilisées et d'améliorer les mesures de protection avant qu'une nouvelle tentative ne réussisse.
Quelques grandes familles d'attaques
Il existe de très nombreuses techniques d'attaque. Certaines utilisent des logiciels malveillants, tandis que d'autres visent directement les utilisateurs ou les services accessibles sur un réseau. Parmi les exemples qui seront étudiés plus loin dans ce cours figurent le phishing, l'ingénierie sociale, les attaques par force brute, les attaques par déni de service et différentes catégories de malwares.
À ce stade, l'objectif n'est pas d'étudier en détail toutes ces attaques, mais de comprendre leur place dans le modèle général de la cybersécurité. Une menace représente un danger potentiel, tandis qu'une attaque représente une action effectivement entreprise contre une cible afin d'atteindre un objectif déterminé.
6. Différence entre menace, vulnérabilité, risque et attaque
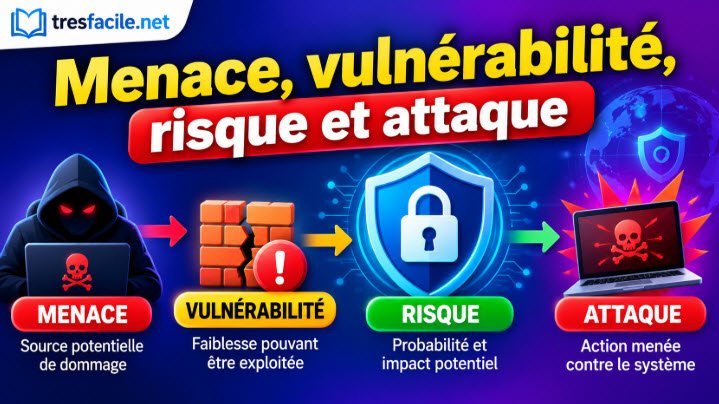
Les notions de menace, vulnérabilité, risque et attaque sont souvent utilisées ensemble, ce qui peut conduire à les confondre. Pourtant, chacune correspond à une étape ou à un aspect différent d'un problème de sécurité. Les distinguer correctement permet de mieux analyser un incident et surtout de choisir les mesures de protection appropriées.
| Notion | Définition simplifiée | Question à se poser | Exemple |
|---|---|---|---|
| Menace | Source potentielle de dommage | Qu'est-ce qui pourrait causer un problème ? | Cybercriminel |
| Vulnérabilité | Faiblesse pouvant être exploitée | Quelle faiblesse existe ? | Mot de passe faible |
| Risque | Possibilité et conséquences d'un événement dommageable | Que pourrait-il arriver et avec quelles conséquences ? | Compromission du compte |
| Attaque | Action réellement entreprise contre une cible | Quelle action est menée ? | Tentatives de découverte du mot de passe |
Un exemple simple permet de mémoriser cette différence. Une maison possède une porte dont la serrure est très faible. La serrure faible représente la vulnérabilité. La présence potentielle d'un cambrioleur représente la menace. La possibilité que le cambrioleur entre dans la maison et vole des biens représente le risque. Lorsque le cambrioleur tente effectivement de forcer la porte, il réalise une attaque.
En informatique, le raisonnement est similaire. Un mot de passe faible est une vulnérabilité, un cybercriminel constitue une menace, la compromission éventuelle du compte représente un risque et les tentatives effectuées contre le compte constituent l'attaque. Cette distinction permet de comprendre qu'une mesure de sécurité peut agir à différents niveaux : corriger une vulnérabilité, réduire un risque, bloquer une attaque ou limiter son impact.
7. Relation entre menace, vulnérabilité, risque et attaque
Les quatre notions précédentes ne doivent pas seulement être apprises séparément. Il faut surtout comprendre leurs relations. Une menace devient particulièrement préoccupante lorsqu'elle rencontre une vulnérabilité exploitable sur un actif important. Cette combinaison augmente le risque et peut conduire à une attaque ayant des conséquences réelles sur le système, les données ou les utilisateurs.
On peut utiliser la chaîne pédagogique suivante tout au long de l'apprentissage de la cybersécurité :
Actif → Menace → Vulnérabilité → Risque → Attaque → Impact → Protection
Cette représentation permet d'analyser méthodiquement une situation. On commence par identifier ce que l'on souhaite protéger, puis les dangers auxquels cette ressource est exposée, les faiblesses qui pourraient être exploitées et les conséquences possibles. On peut ensuite rechercher les mesures de protection permettant de diminuer la probabilité de l'incident ou d'en limiter l'impact.
Exemple avec un compte administrateur
Supposons qu'un administrateur utilise un mot de passe très simple pour accéder à son site Web. Le problème ne se limite pas au mot de passe lui-même. Pour analyser correctement la situation, il faut identifier l'actif concerné, la menace susceptible de profiter de cette faiblesse, le risque associé et les conséquences possibles d'une attaque réussie.
- Actif : compte administrateur et site Web.
- Menace : cybercriminel cherchant à obtenir un accès non autorisé.
- Vulnérabilité : mot de passe faible.
- Risque : compromission du compte administrateur.
- Attaque : tentatives de découverte du mot de passe.
- Impact : accès au site, modification des contenus ou vol d'informations.
- Protection : mot de passe robuste, authentification multifacteur et surveillance des connexions.
Exemple avec un logiciel non mis à jour
Considérons maintenant un serveur utilisant une ancienne version d'un logiciel contenant une vulnérabilité connue. Le serveur constitue l'actif, tandis que la version vulnérable du logiciel représente une faiblesse pouvant être exploitée. Si le serveur est accessible depuis Internet, son exposition peut augmenter la probabilité qu'un attaquant tente d'exploiter cette vulnérabilité.
- Actif : serveur et données qu'il héberge.
- Menace : attaquant recherchant des systèmes vulnérables.
- Vulnérabilité : logiciel non mis à jour contenant une faille connue.
- Risque : compromission du serveur ou exposition des données.
- Attaque : tentative d'exploitation de la vulnérabilité.
- Impact : accès non autorisé, modification des données ou interruption du service.
- Protection : installation des correctifs, réduction de l'exposition et surveillance du serveur.
8. Exemples concrets de scénarios de cybersécurité
L'étude de scénarios concrets permet de mieux comprendre la différence entre les notions précédentes. Pour chaque situation, il est utile d'identifier successivement l'actif, la menace, la vulnérabilité, le risque, l'attaque éventuelle, l'impact et les mesures de protection. Cette méthode peut être appliquée aussi bien à un ordinateur personnel qu'à un site Web, un réseau d'entreprise ou une infrastructure beaucoup plus importante.
Scénario 1 : site WordPress non mis à jour
Un administrateur conserve pendant plusieurs mois une ancienne version d'une extension WordPress alors qu'une mise à jour de sécurité est disponible. Le simple fait que l'extension soit ancienne ne constitue pas encore une attaque. En revanche, si elle contient une vulnérabilité connue, des attaquants peuvent rechercher automatiquement les sites utilisant cette version et tenter de l'exploiter.
- Actif : site WordPress, comptes et base de données.
- Menace : attaquant recherchant des sites vulnérables.
- Vulnérabilité : extension présentant une faille non corrigée.
- Risque : compromission du site.
- Attaque : tentative d'exploitation de la faille.
- Impact : modification du site, perte de données ou accès non autorisé.
- Protection : mises à jour, sauvegardes et surveillance.
Scénario 2 : mot de passe faible
Un utilisateur protège un compte important avec un mot de passe court, prévisible ou déjà utilisé sur plusieurs services. Cette pratique constitue une vulnérabilité car elle facilite la découverte ou la réutilisation du mot de passe par une personne non autorisée. Plus le compte possède de privilèges et donne accès à des ressources sensibles, plus les conséquences potentielles d'une compromission sont importantes.
- Actif : compte utilisateur.
- Menace : attaquant cherchant à prendre le contrôle du compte.
- Vulnérabilité : mot de passe faible ou réutilisé.
- Risque : compromission du compte.
- Attaque : tentatives de connexion ou utilisation d'identifiants compromis.
- Impact : accès aux informations et services de l'utilisateur.
- Protection : mot de passe long et unique associé à l'authentification multifacteur.
Scénario 3 : courrier électronique frauduleux
Un utilisateur reçoit un message lui indiquant que son compte sera bloqué s'il ne se connecte pas immédiatement à l'aide d'un lien fourni. Le message reproduit l'apparence d'un service légitime, mais le lien conduit vers une fausse page destinée à récupérer les identifiants. L'attaquant cherche ici à exploiter principalement la confiance, le sentiment d'urgence et le manque de vigilance de la victime.
- Actif : identifiants et compte de l'utilisateur.
- Menace : cybercriminel utilisant le phishing.
- Vulnérabilité : manque de vigilance ou de sensibilisation.
- Risque : vol des identifiants.
- Attaque : campagne de phishing.
- Impact : compromission du compte et éventuellement des données associées.
- Protection : sensibilisation, vérification des liens et authentification multifacteur.
Scénario 4 : absence de sauvegarde
Une organisation conserve ses documents importants sur un seul ordinateur sans réaliser de sauvegardes. Même en l'absence d'un attaquant, une panne matérielle ou une erreur humaine peut provoquer la disparition des fichiers. Une attaque informatique ou un logiciel malveillant peut également rendre les données indisponibles. Cet exemple montre qu'un risque de cybersécurité ne provient pas obligatoirement d'une attaque volontaire.
- Actif : données importantes.
- Menace : panne, erreur humaine ou attaque informatique.
- Vulnérabilité : absence de sauvegardes adaptées.
- Risque : perte ou indisponibilité définitive des données.
- Incident ou attaque : panne du support, suppression accidentelle ou action malveillante.
- Impact : impossibilité de récupérer les informations nécessaires.
- Protection : sauvegardes régulières, séparées et vérifiées.
9. Comment réduire les risques ?
L'objectif de la cybersécurité n'est pas de prétendre supprimer toutes les menaces ou tous les risques. Un système connecté à Internet reste nécessairement exposé à certains dangers. L'objectif consiste plutôt à identifier les actifs importants, comprendre les menaces, corriger autant que possible les vulnérabilités et mettre en place des mesures permettant de ramener les risques à un niveau acceptable.
La réduction du risque repose généralement sur plusieurs couches de protection complémentaires. Il ne faut pas dépendre d'une seule mesure de sécurité. Une mise à jour peut corriger une vulnérabilité logicielle, un pare-feu peut limiter certaines communications, une authentification renforcée peut protéger les comptes et une sauvegarde peut permettre de récupérer les données après un incident. Cette combinaison de protections augmente la résistance globale du système.
Maintenir les systèmes à jour
Les mises à jour de sécurité permettent de corriger de nombreuses vulnérabilités découvertes après la publication d'un logiciel. Il est donc important de maintenir à jour les systèmes d'exploitation, les navigateurs, les applications, les CMS, les extensions et les équipements réseau. Reporter indéfiniment les mises à jour peut laisser ouvertes des failles déjà connues publiquement et pour lesquelles des correctifs sont disponibles.
Dans un environnement professionnel, les mises à jour doivent néanmoins être organisées afin d'éviter de provoquer une interruption inattendue d'un service critique. Une politique de gestion des correctifs peut prévoir l'identification des mises à jour importantes, leur test et leur déploiement dans des délais adaptés au niveau de risque.
Renforcer l'authentification
Les comptes utilisateurs constituent des cibles particulièrement importantes. L'utilisation de mots de passe longs et uniques réduit le risque qu'un attaquant puisse facilement les deviner ou réutiliser un mot de passe compromis provenant d'un autre service. Un gestionnaire de mots de passe peut également faciliter l'utilisation d'identifiants différents pour chaque service.
L'authentification multifacteur ajoute une protection supplémentaire en exigeant un autre élément en plus du mot de passe. Ainsi, la compromission du mot de passe ne suffit pas nécessairement à donner accès au compte. Cette protection est particulièrement importante pour les comptes administrateurs et les services contenant des informations sensibles.
Effectuer des sauvegardes
Les sauvegardes jouent un rôle essentiel dans la protection des données. Elles permettent de récupérer des informations après une panne, une erreur humaine ou certains incidents de sécurité. Une sauvegarde réellement utile doit être effectuée régulièrement et conservée de manière à ne pas disparaître en même temps que les données originales.
Il est également important de vérifier périodiquement que les sauvegardes peuvent effectivement être restaurées. Une sauvegarde qui existe mais qui est inutilisable au moment d'un incident n'apporte pas la protection attendue. La stratégie de sauvegarde doit donc prendre en considération à la fois la création, la conservation et la restauration des données.
Appliquer le principe du moindre privilège
Le principe du moindre privilège consiste à n'accorder à un utilisateur, un programme ou un service que les droits nécessaires à son fonctionnement. Un utilisateur qui n'a pas besoin de privilèges administrateur ne devrait donc pas disposer en permanence de ces privilèges. De la même manière, une application ne devrait pas pouvoir accéder à des ressources qui ne sont pas nécessaires à son fonctionnement.
Cette approche permet de limiter les conséquences d'une erreur ou d'une compromission. Si un compte possédant très peu de permissions est compromis, les possibilités offertes à l'attaquant peuvent être beaucoup plus limitées que lorsqu'un compte administrateur est compromis. Le contrôle des privilèges constitue donc une mesure importante de réduction des risques.
Protéger et surveiller les systèmes
Des dispositifs tels que les pare-feu, les solutions antimalware, les contrôles d'accès et les mécanismes de journalisation contribuent à réduire les risques. Leur rôle ne consiste pas seulement à bloquer certaines actions : ils peuvent également fournir des informations permettant de détecter une activité inhabituelle et d'identifier plus rapidement un incident.
La surveillance est importante car aucune mesure préventive n'est parfaite. Plus un incident est détecté rapidement, plus il peut être possible de limiter ses conséquences. Une stratégie de sécurité doit donc combiner trois grandes dimensions complémentaires : la prévention, la détection et la réaction.
Former et sensibiliser les utilisateurs
Les mesures techniques ne suffisent pas si les utilisateurs ne connaissent pas les principales règles de sécurité. Une personne correctement sensibilisée sera davantage capable de reconnaître un message de phishing, d'éviter un téléchargement suspect, de protéger ses identifiants et de signaler rapidement une situation inhabituelle.
La formation à la cybersécurité doit donc être considérée comme une mesure de protection à part entière. Elle permet de réduire les vulnérabilités humaines et complète les dispositifs techniques mis en place sur les systèmes et les réseaux. Une organisation qui investit dans des outils de sécurité mais néglige totalement la sensibilisation de ses utilisateurs conserve une source importante de vulnérabilités.
10. À retenir
La menace, la vulnérabilité, le risque et l'attaque constituent quatre notions fondamentales pour comprendre la cybersécurité. Elles permettent d'analyser méthodiquement une situation au lieu de considérer toutes les difficultés de sécurité comme un seul et même problème. Cette distinction devient particulièrement importante lorsqu'il faut déterminer les mesures de protection à mettre en place.
Une menace représente une source potentielle de dommage. Une vulnérabilité correspond à une faiblesse pouvant être exploitée. Le risque concerne la possibilité qu'un événement dommageable survienne ainsi que ses conséquences potentielles. Une attaque correspond à une action effectivement entreprise contre une cible.
Il faut également identifier l'actif que l'on souhaite protéger et l'impact que pourrait provoquer un incident. Cette approche permet ensuite de choisir des mesures de protection adaptées : mises à jour, mots de passe robustes, authentification multifacteur, sauvegardes, contrôle des accès, pare-feu, surveillance et sensibilisation des utilisateurs.
Le modèle suivant peut donc servir de fil conducteur pour analyser les différentes situations étudiées dans la suite du cours :
Actif → Menace → Vulnérabilité → Risque → Attaque → Impact → Protection
Cette grille d'analyse sera particulièrement utile pour comprendre les prochains sujets du cours tels que les virus informatiques, les malwares, les ransomwares, les spywares, les botnets, le phishing, l'ingénierie sociale, les attaques par force brute et les attaques par déni de service.
Auteur : Younes Derfoufi
Lieu de travail : CRMEF OUJDA
Site Web : www.tresfacile.net
Chaine YouTube : https://www.youtube.com/user/InformatiquesFacile
Me contacter : https://www.tresfacile.net/me-contacter/