- À propos de la terminologie de la cybersécurité
- Actif et système d'information
- Menace
- Vulnérabilité
- Risque
- Attaque et cyberattaque
- Vecteur d'attaque et surface d'attaque
- Exploit et charge utile
- Malware et principales catégories
- Identification, authentification et autorisation
- Confidentialité, intégrité et disponibilité
- Chiffrement, hachage et encodage
- Pare-feu, antivirus et EDR
- Journal, événement, alerte et incident de sécurité
- Cybercriminel, hacker et acteur de la menace
- Phishing et ingénierie sociale
- Correctif, mise à jour et vulnérabilité zero-day
- Prévention, détection et réponse
- À retenir
La cybersécurité possède un vocabulaire spécifique qu'il est indispensable de connaître avant d'étudier les différentes techniques de protection et les principales formes de cyberattaques. Des termes tels que menace, vulnérabilité, risque, attaque, exploit, malware ou authentification possèdent des significations précises et ne doivent pas être confondus.
Cette terminologie permet de décrire les ressources que l'on souhaite protéger, les dangers auxquels elles sont exposées, les faiblesses susceptibles d'être exploitées et les mécanismes permettant de réduire les risques. Sa maîtrise constitue donc une première étape essentielle dans l'apprentissage de la sécurité informatique.
Dans ce tutoriel, nous allons découvrir progressivement les principaux termes utilisés en cybersécurité et préciser les différences entre certaines notions souvent confondues.
1. À propos de la terminologie de la cybersécurité
La terminologie de la cybersécurité regroupe l'ensemble des termes utilisés pour décrire les systèmes informatiques, les ressources à protéger, les menaces, les attaques et les mécanismes de défense.
Il est important d'utiliser correctement ces termes. Une menace n'est pas une vulnérabilité, une vulnérabilité n'est pas une attaque et une attaque ne conduit pas nécessairement à la compromission d'un système.
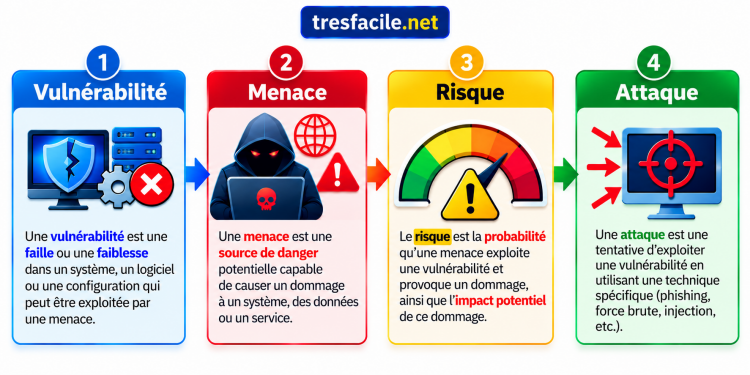
On peut déjà retenir une chaîne conceptuelle simple : une organisation possède des actifs à protéger ; certains de ces actifs peuvent présenter des vulnérabilités ; une menace peut chercher à exploiter ces vulnérabilités ; cette situation crée un risque ; lorsqu'une action offensive est effectivement réalisée, on parle d'attaque.
Pourquoi maîtriser le vocabulaire de la cybersécurité ?
La maîtrise du vocabulaire permet tout d'abord de comprendre correctement les documents techniques, les alertes de sécurité, les rapports d'incidents et les recommandations émises par les spécialistes.
Lorsqu'une nouvelle vulnérabilité est annoncée dans un logiciel, cela ne signifie pas nécessairement que tous les ordinateurs utilisant ce logiciel ont déjà été attaqués. Cela signifie qu'une faiblesse susceptible d'affecter leur sécurité a été identifiée.
De la même manière, la présence d'une menace ne signifie pas qu'un incident va obligatoirement se produire. Le niveau de risque dépend notamment des vulnérabilités présentes, des protections mises en place et de l'exposition du système.
Une terminologie précise permet également aux administrateurs, développeurs, responsables de sécurité et utilisateurs de communiquer sans ambiguïté lorsqu'ils analysent un problème.
Elle facilite enfin l'apprentissage des concepts plus avancés tels que la gestion des risques, la détection d'intrusion, la réponse aux incidents ou les tests de sécurité.
Le vocabulaire étudié dans ce chapitre constituera donc une base utilisée dans l'ensemble des prochains cours consacrés aux fondamentaux de la cybersécurité.
2. Actif et système d'information
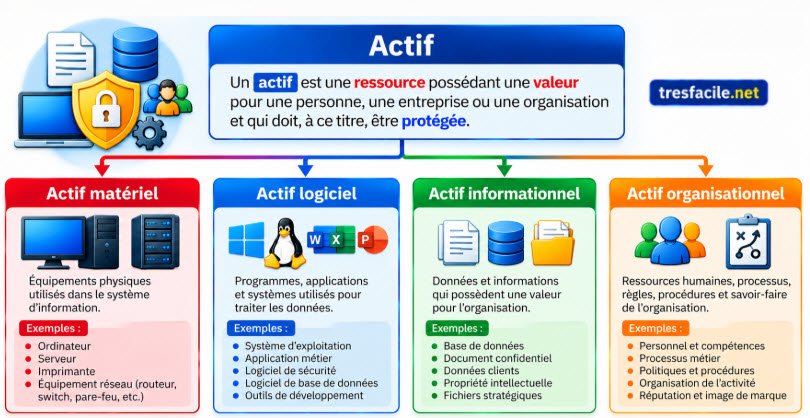
Un actif est une ressource possédant une valeur pour une personne, une entreprise ou une organisation et qui doit, à ce titre, être protégée.
Un actif peut être matériel, logiciel, informationnel ou même organisationnel. Un ordinateur, un serveur, une base de données, un compte utilisateur, une application ou un document confidentiel peuvent constituer des actifs.
Système d'information
Un système d'information, souvent abrégé en SI, représente l'ensemble organisé des moyens permettant de collecter, stocker, traiter, transmettre et exploiter l'information au sein d'une organisation.
Il ne se limite donc pas aux ordinateurs. Il comprend également les serveurs, les équipements réseau, les applications, les bases de données, les services cloud et les différents moyens de stockage.
Les utilisateurs font eux aussi partie du système d'information, car ils créent, consultent, modifient et transmettent quotidiennement des informations.
Les procédures de travail, les règles de sécurité et les mécanismes de sauvegarde participent également au fonctionnement du système d'information.
Une attaque contre un système d'information peut donc cibler aussi bien une machine qu'une application, une donnée, un compte utilisateur ou une personne.
La sécurisation d'un SI nécessite par conséquent une approche globale prenant en compte les aspects techniques, humains et organisationnels.
Exemples d'actifs à protéger
Les données constituent souvent les actifs les plus importants. Une base contenant les informations personnelles des clients peut par exemple avoir une grande valeur pour une entreprise.
Les équipements matériels constituent également des actifs : ordinateurs, serveurs, routeurs, smartphones professionnels, équipements industriels ou supports de sauvegarde.
Les logiciels et applications sont également concernés. Une application Web utilisée pour gérer les commandes d'une entreprise représente un actif indispensable à son activité.
Les comptes utilisateurs sont particulièrement importants puisqu'ils permettent d'accéder aux ressources du système d'information.
La réputation d'une entreprise peut elle-même être considérée comme un actif, car une fuite importante de données peut entraîner une perte de confiance de ses clients.
Identifier précisément les actifs permet donc de déterminer ce qui doit être protégé en priorité et d'adapter les mesures de sécurité à leur importance.
3. Menace
Une menace est une cause potentielle susceptible de provoquer un dommage à un système, à des données ou à une organisation.
Une menace représente donc un danger potentiel. Elle n'implique pas nécessairement qu'une attaque est déjà en cours.
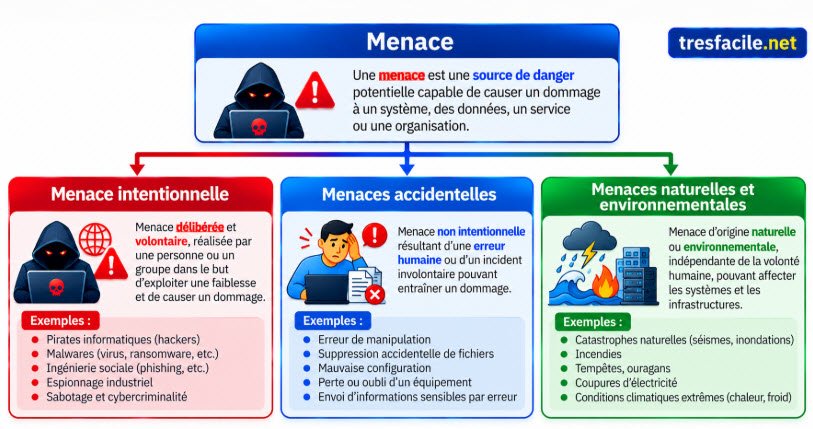
Menaces intentionnelles
Les menaces intentionnelles proviennent d'individus ou de groupes qui cherchent volontairement à compromettre un système informatique ou à nuire à une organisation.
Un cybercriminel peut par exemple chercher à voler des informations bancaires, des identifiants ou des données personnelles dans le but d'en tirer un bénéfice financier.
Un attaquant peut également chercher à perturber un service, détruire des informations ou obtenir un accès non autorisé à une infrastructure informatique.
Les motivations peuvent être très différentes : gain financier, espionnage, sabotage, fraude, recherche d'informations ou volonté de perturber une organisation.
Les menaces intentionnelles peuvent cibler aussi bien des particuliers que des entreprises, des administrations, des établissements scolaires ou des infrastructures importantes.
La défense contre ces menaces nécessite plusieurs niveaux de protection afin de réduire les possibilités d'intrusion et de détecter rapidement les activités suspectes.
Menaces accidentelles
Tous les incidents informatiques ne sont pas provoqués volontairement. Une erreur humaine peut également constituer une menace importante pour un système d'information.
Un utilisateur peut par exemple supprimer accidentellement un fichier important, modifier une configuration essentielle ou envoyer un document confidentiel au mauvais destinataire.
Une mauvaise manipulation peut également rendre un service temporairement indisponible ou provoquer une perte de données.
Les erreurs de configuration constituent une autre source fréquente de problèmes. Un serveur peut par exemple être exposé involontairement à Internet alors qu'il devait rester accessible uniquement depuis le réseau interne.
La formation des utilisateurs et la mise en place de procédures adaptées permettent de réduire une partie de ces risques.
Les sauvegardes jouent également un rôle essentiel lorsqu'une erreur humaine provoque une suppression ou une modification accidentelle des données.
Menaces naturelles et environnementales
La cybersécurité doit également prendre en compte les événements physiques susceptibles d'affecter les équipements informatiques.
Un incendie peut détruire des serveurs, tandis qu'une inondation peut rendre inutilisable un centre informatique ou des équipements réseau.
Une coupure électrique prolongée peut interrompre des services importants et provoquer des conséquences sur certaines infrastructures.
Une température excessive peut également entraîner des dysfonctionnements matériels lorsqu'un système de refroidissement tombe en panne.
Ces événements montrent que la sécurité informatique ne concerne pas uniquement les attaques réalisées à travers Internet.
La sécurité physique, les alimentations électriques de secours et les sauvegardes géographiquement séparées peuvent donc contribuer à la protection globale du système d'information.
4. Vulnérabilité
Une vulnérabilité est une faiblesse présente dans un logiciel, un équipement, une configuration, une procédure ou une pratique humaine et susceptible d'affecter la sécurité.
La présence d'une vulnérabilité ne signifie pas nécessairement qu'une attaque a eu lieu. Elle représente une faiblesse qui pourrait être exploitée dans certaines circonstances.
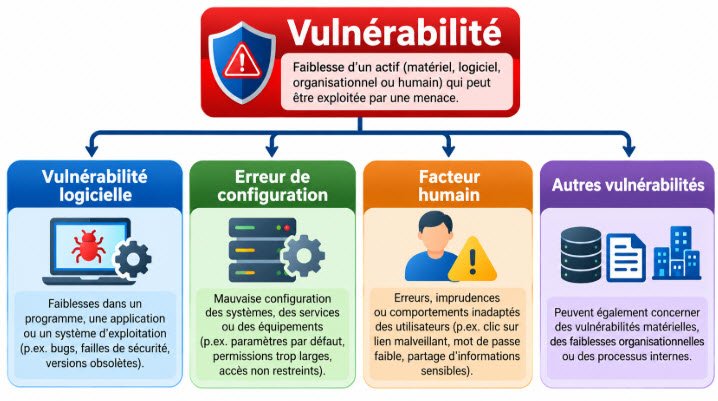
Vulnérabilité logicielle
Un logiciel est constitué d'un grand nombre d'instructions et peut contenir des erreurs de programmation ou de conception.
Certaines erreurs n'ont qu'un impact fonctionnel, tandis que d'autres peuvent avoir des conséquences sur la sécurité du programme ou du système qui l'exécute.
Lorsqu'une faiblesse de sécurité est découverte, l'éditeur peut publier un correctif destiné à supprimer ou réduire cette vulnérabilité.
Les chercheurs en sécurité et les éditeurs analysent régulièrement les logiciels afin d'identifier ce type de problème avant qu'il ne puisse provoquer des conséquences importantes.
Une vulnérabilité connue devient particulièrement préoccupante lorsque les systèmes concernés restent longtemps sans être mis à jour.
C'est pourquoi l'installation régulière des mises à jour de sécurité constitue l'une des pratiques fondamentales de la cybersécurité.
Erreur de configuration
Un système peut être parfaitement conçu mais devenir vulnérable à cause d'une configuration inadaptée.
Un service réseau inutile peut par exemple rester accessible depuis Internet alors qu'aucun utilisateur n'en a réellement besoin.
Des permissions excessives peuvent permettre à un compte utilisateur d'accéder à des informations qui ne sont pas nécessaires à son activité.
Un compte administrateur utilisant un mot de passe insuffisamment robuste peut également augmenter fortement le niveau de risque.
La configuration par défaut d'un logiciel ou d'un équipement n'est pas toujours adaptée à tous les environnements et doit parfois être renforcée.
La vérification régulière des paramètres de sécurité permet donc d'identifier et de corriger de nombreuses mauvaises configurations.
Facteur humain
L'utilisateur peut également constituer une source de vulnérabilité lorsqu'il ne connaît pas suffisamment les règles élémentaires de sécurité.
L'utilisation d'un mot de passe faible ou identique sur plusieurs services peut faciliter la compromission de plusieurs comptes.
Un utilisateur peut également être trompé par un message de phishing et communiquer involontairement ses identifiants à un attaquant.
L'installation de logiciels provenant de sources inconnues peut introduire des programmes malveillants sur un ordinateur.
La cybersécurité ne peut donc pas reposer uniquement sur des outils techniques tels que les antivirus ou les pare-feu.
La sensibilisation des utilisateurs constitue elle aussi un élément essentiel de la réduction des vulnérabilités.
5. Risque
Le risque correspond à la possibilité qu'une menace exploite une vulnérabilité et provoque des conséquences négatives sur un actif.
La notion de risque permet donc de relier les actifs, les menaces, les vulnérabilités et les conséquences possibles d'un incident.
Probabilité et impact
L'évaluation d'un risque tient généralement compte de la probabilité qu'un événement indésirable se produise et de son impact potentiel.
Un événement très probable mais ayant des conséquences mineures peut représenter un risque différent d'un événement très rare mais susceptible de provoquer des conséquences catastrophiques.
L'impact peut être financier, technique, juridique, humain ou affecter la réputation d'une organisation.
La perte temporaire d'un poste de travail n'a par exemple pas nécessairement les mêmes conséquences que l'indisponibilité complète du système informatique d'un hôpital.
L'analyse des risques permet ainsi de classer les problèmes selon leur importance et d'affecter les ressources de sécurité aux priorités les plus importantes.
Le risque ne peut généralement pas être totalement supprimé. L'objectif consiste plutôt à le réduire à un niveau acceptable grâce à des mesures adaptées.
Exemple simple d'analyse d'un risque
Supposons qu'une entreprise possède un serveur contenant des documents importants et que ce serveur utilise un logiciel présentant une vulnérabilité connue.
L'actif correspond au serveur et aux données qu'il contient, tandis qu'un attaquant cherchant à obtenir un accès non autorisé constitue une menace.
La faiblesse présente dans le logiciel représente la vulnérabilité.
La possibilité que cette vulnérabilité soit exploitée et provoque une compromission constitue le risque.
Les conséquences peuvent être un vol de données, une modification d'informations ou une indisponibilité du serveur.
L'installation du correctif de sécurité permet alors de réduire fortement ce risque en supprimant ou en limitant la vulnérabilité concernée.
6. Attaque et cyberattaque
Une attaque est une action visant à compromettre la sécurité d'un système, d'un réseau, d'une application ou de données.
Lorsque cette action concerne des ressources numériques ou des systèmes informatiques, on parle généralement de cyberattaque.
Objectifs d'une cyberattaque
Une cyberattaque peut poursuivre différents objectifs selon les motivations de l'attaquant et la nature du système ciblé.
Elle peut chercher à obtenir un accès non autorisé à un compte, un ordinateur, un serveur ou une application.
Elle peut également viser le vol d'informations confidentielles telles que des données personnelles, des documents professionnels ou des informations financières.
Certaines attaques cherchent plutôt à modifier ou supprimer des données afin de perturber le fonctionnement normal d'une organisation.
D'autres ont pour objectif de rendre un service indisponible, par exemple en surchargeant les ressources d'un serveur.
Comprendre l'objectif recherché permet de déterminer quelles propriétés de sécurité sont menacées : confidentialité, intégrité ou disponibilité.
Tentative d'attaque et compromission
Une tentative d'attaque n'entraîne pas nécessairement la compromission du système ciblé.
Un pare-feu peut par exemple bloquer une connexion interdite avant qu'elle n'atteigne le service concerné.
Un système de détection peut également signaler un comportement suspect et permettre aux administrateurs d'intervenir rapidement.
Une attaque est considérée comme réussie lorsque l'attaquant parvient effectivement à atteindre l'un de ses objectifs, par exemple obtenir un accès non autorisé.
On parle souvent de compromission lorsque la sécurité d'un système, d'un compte ou d'une information a effectivement été violée.
Cette distinction est importante lorsqu'on analyse les journaux : un grand nombre de tentatives peuvent être enregistrées sans qu'aucune compromission n'ait réellement eu lieu.
7. Vecteur d'attaque et surface d'attaque
Un vecteur d'attaque représente le moyen ou le chemin utilisé pour tenter d'atteindre une cible et compromettre sa sécurité.
La surface d'attaque correspond quant à elle à l'ensemble des points qu'un attaquant pourrait potentiellement cibler.
Vecteur d'attaque
Un vecteur d'attaque peut être un courrier électronique frauduleux envoyé à un utilisateur afin de l'inciter à visiter une fausse page d'authentification.
Une application Web vulnérable peut également constituer un vecteur permettant de tenter d'accéder à des informations qui devraient être protégées.
Un service réseau mal configuré et accessible depuis Internet peut représenter un autre chemin possible vers le système d'information.
Les identifiants compromis constituent également un vecteur important, puisqu'ils peuvent permettre à un attaquant de se connecter en utilisant un compte légitime.
Les vecteurs peuvent donc être techniques mais également humains, notamment lorsque l'attaquant utilise l'ingénierie sociale.
Identifier les principaux vecteurs d'attaque permet d'adapter les protections aux méthodes les plus susceptibles d'être utilisées contre le système.
Surface d'attaque
La surface d'attaque représente l'ensemble des points d'entrée et ressources qu'un attaquant pourrait essayer de cibler.
Elle comprend notamment les services accessibles depuis Internet, les applications Web, les comptes utilisateurs, les postes de travail et les équipements connectés.
Les services cloud et les interfaces d'administration à distance peuvent également faire partie de cette surface.
Plus une organisation utilise de systèmes et de services différents, plus sa surface d'attaque peut devenir difficile à maîtriser.
La réduction de la surface d'attaque consiste notamment à désactiver les services inutiles, supprimer les comptes obsolètes et limiter les droits d'accès.
Le principe est simple : un service qui n'est pas nécessaire ne devrait pas rester inutilement exposé.
8. Exploit et charge utile
Un exploit est un programme, une technique ou une séquence d'actions permettant de tirer parti d'une vulnérabilité.
Il faut donc distinguer la vulnérabilité, qui représente la faiblesse, et l'exploit, qui constitue un moyen permettant d'en tirer parti.
Exploit
Lorsqu'une vulnérabilité est découverte, les chercheurs peuvent étudier les conditions dans lesquelles elle peut être déclenchée.
Un exploit peut alors être développé afin de démontrer concrètement que cette vulnérabilité est exploitable.
Dans un cadre légitime, ces démonstrations permettent aux chercheurs et aux éditeurs de comprendre la gravité d'une faiblesse et d'améliorer les protections.
Dans un contexte malveillant, un attaquant peut au contraire chercher à exploiter cette faiblesse pour obtenir un avantage non autorisé.
Un exploit n'est donc pas nécessairement un malware : il désigne avant tout une méthode permettant de tirer parti d'une vulnérabilité.
L'utilisation d'un exploit contre un système réel doit toujours respecter le cadre légal et nécessiter l'autorisation explicite du propriétaire du système.
Charge utile
La charge utile, également appelée payload, correspond à l'action exécutée après qu'une vulnérabilité a été exploitée avec succès.
Dans un test de sécurité contrôlé, une charge utile peut simplement démontrer qu'une action particulière est devenue possible sans provoquer de dommage.
Dans une attaque malveillante, elle peut au contraire chercher à installer un programme indésirable ou à modifier le fonctionnement normal du système.
Il faut donc distinguer le mécanisme permettant d'exploiter la vulnérabilité et l'action réalisée après cette exploitation.
Cette distinction permet de mieux comprendre les différentes étapes qui peuvent intervenir lors d'une compromission informatique.
Les prochains cours consacrés aux attaques permettront d'approfondir progressivement ces notions tout en restant dans un environnement légal et contrôlé.
9. Malware et principales catégories
Le terme malware, contraction de malicious software, désigne de manière générale un logiciel conçu pour effectuer des actions malveillantes ou indésirables sur un système informatique.
Il s'agit d'un terme générique regroupant plusieurs familles dont le comportement, les méthodes de propagation et les objectifs peuvent être très différents.
Virus
Un virus informatique est un programme malveillant capable de s'insérer dans un fichier ou un programme afin de se reproduire lorsqu'il est exécuté.
Son fonctionnement rappelle le principe d'un virus biologique, car il dépend généralement d'un élément hôte auquel il s'attache.
Lorsque le fichier infecté est exécuté, le virus peut tenter d'infecter d'autres fichiers présents sur l'ordinateur ou sur des supports accessibles.
Selon sa conception, il peut simplement chercher à se propager ou réaliser d'autres actions malveillantes sur le système.
Les antivirus utilisent différentes techniques pour rechercher des fichiers suspects et identifier certains comportements caractéristiques.
Le terme virus ne doit pas être utilisé pour désigner tous les logiciels malveillants : il ne constitue qu'une catégorie particulière de malware.
Ver informatique
Un ver informatique, ou worm, est un logiciel malveillant capable de se propager automatiquement d'un système à un autre, notamment à travers un réseau.
Contrairement à un virus classique, il n'a pas nécessairement besoin de s'attacher à un fichier hôte pour se reproduire.
Certains vers recherchent automatiquement d'autres machines accessibles puis tentent d'utiliser une faiblesse pour poursuivre leur propagation.
Cette capacité d'automatisation peut permettre à un ver de toucher rapidement un grand nombre de systèmes lorsque les conditions lui sont favorables.
Sa propagation peut également consommer des ressources réseau ou perturber le fonctionnement normal des machines infectées.
Les mises à jour de sécurité, la segmentation des réseaux et la surveillance des communications contribuent à limiter ce type de menace.
Cheval de Troie
Un cheval de Troie, ou Trojan, est un programme qui cherche à se présenter comme légitime ou utile afin d'inciter l'utilisateur à l'installer ou à l'exécuter.
Son nom fait référence au célèbre cheval de Troie de la mythologie : l'apparence extérieure dissimule une fonction qui n'est pas celle attendue par la victime.
Un programme téléchargé depuis une source douteuse peut par exemple prétendre offrir une fonctionnalité intéressante tout en réalisant des opérations indésirables.
Contrairement à certaines autres familles de malwares, le cheval de Troie repose souvent sur la participation involontaire de l'utilisateur qui décide lui-même d'exécuter le programme.
Il peut ensuite servir à voler des informations, modifier des paramètres ou introduire d'autres logiciels malveillants selon sa conception.
Il est donc recommandé de télécharger les logiciels uniquement depuis des sources fiables et de vérifier leur origine avant leur installation.
Ransomware
Un ransomware, appelé également rançongiciel, est un logiciel malveillant dont l'objectif est de rendre des données ou certaines ressources informatiques indisponibles afin d'exercer une pression sur la victime.
Dans de nombreux cas, le ransomware cherche à chiffrer les fichiers présents sur l'ordinateur infecté ainsi que certaines ressources accessibles depuis le système.
Après cette opération, les attaquants peuvent afficher un message expliquant à la victime que ses données ont été rendues inaccessibles et réclamer une rançon en échange d'une prétendue restauration.
Le paiement d'une rançon ne garantit cependant pas que les données seront récupérées, puisque la victime dépend entièrement de la volonté et des capacités des attaquants.
Certaines campagnes utilisent également une technique appelée double extorsion : des données sont copiées avant leur chiffrement et les attaquants menacent ensuite de les divulguer.
Les sauvegardes correctement protégées, les mises à jour, la limitation des privilèges et la sensibilisation au phishing constituent des mesures importantes permettant de réduire l'impact de ce type d'attaque.
Spyware
Un spyware, ou logiciel espion, est un programme conçu pour collecter discrètement des informations concernant un utilisateur, un appareil ou son activité.
Selon sa conception, il peut chercher à recueillir des informations sur les habitudes de navigation, les logiciels utilisés ou certaines données présentes sur le système.
Le danger principal réside dans le caractère discret de son fonctionnement : l'utilisateur peut ne pas se rendre compte immédiatement qu'une surveillance non autorisée a lieu.
Les informations collectées peuvent ensuite être utilisées à des fins frauduleuses, commerciales abusives ou pour préparer d'autres attaques.
La provenance des logiciels installés doit donc être vérifiée et les permissions accordées aux applications doivent être limitées à ce qui est réellement nécessaire.
Les solutions de sécurité et les mises à jour régulières contribuent également à détecter ou bloquer certains logiciels espions.
10. Identification, authentification et autorisation
Les notions d'identification, d'authentification et d'autorisation sont étroitement liées, mais correspondent à trois étapes différentes du contrôle d'accès.
Identification
L'identification consiste pour un utilisateur à déclarer au système l'identité sous laquelle il souhaite accéder à un service.
Cette identité peut être représentée par un nom d'utilisateur, une adresse électronique, un numéro de compte ou un autre identifiant unique.
Lorsque vous saisissez votre adresse électronique sur une page de connexion, vous indiquez au système qui vous prétendez être.
Cette opération ne prouve cependant pas encore que vous êtes réellement le propriétaire du compte concerné.
Une deuxième étape est donc nécessaire afin de vérifier l'identité annoncée.
Cette vérification correspond précisément au mécanisme d'authentification.
Authentification
L'authentification consiste à vérifier que l'utilisateur est effectivement celui qu'il prétend être.
La méthode la plus connue repose sur un mot de passe associé à l'identifiant du compte.
D'autres mécanismes peuvent utiliser une clé de sécurité, un certificat numérique ou différents facteurs d'authentification.
L'authentification multifacteur combine plusieurs éléments afin de rendre l'accès plus difficile lorsqu'un seul facteur a été compromis.
Un attaquant ayant découvert le mot de passe peut alors être bloqué s'il ne possède pas le facteur supplémentaire demandé.
L'authentification constitue donc une étape essentielle de la protection des comptes et des ressources numériques.
Autorisation
L'autorisation détermine ce qu'un utilisateur déjà authentifié est autorisé à consulter ou à modifier.
Deux personnes connectées à la même application peuvent ainsi disposer de permissions très différentes.
Un utilisateur ordinaire peut par exemple consulter ses propres documents sans pouvoir accéder aux paramètres généraux de l'application.
Un administrateur peut disposer de droits supplémentaires lui permettant de gérer les comptes et certaines configurations.
Les permissions doivent respecter autant que possible le principe du moindre privilège, qui consiste à n'accorder que les droits réellement nécessaires.
On peut donc retenir : identification = qui êtes-vous ?, authentification = prouvez-le, autorisation = que pouvez-vous faire ?.
11. Confidentialité, intégrité et disponibilité
La confidentialité, l'intégrité et la disponibilité constituent trois objectifs fondamentaux de la sécurité de l'information, souvent regroupés sous le modèle CIA.
Confidentialité
La confidentialité consiste à garantir que les informations ne sont accessibles qu'aux personnes, applications ou systèmes qui disposent des autorisations nécessaires.
Une base de données contenant des informations personnelles ne doit par exemple pas pouvoir être consultée librement par n'importe quel utilisateur.
Les mécanismes d'authentification et de contrôle des droits d'accès contribuent à limiter l'accès aux informations sensibles.
Le chiffrement peut également protéger certaines données lorsqu'elles sont stockées ou transmises à travers un réseau.
Une fuite d'informations confidentielles représente donc une atteinte directe à cette propriété de sécurité.
La confidentialité répond essentiellement à la question : qui est autorisé à consulter l'information ?
Intégrité
L'intégrité vise à garantir que les informations restent correctes et qu'elles ne sont pas modifiées de manière non autorisée ou accidentelle sans détection appropriée.
Une modification non autorisée d'un montant dans une base de données bancaire constituerait par exemple une atteinte grave à l'intégrité.
L'intégrité concerne également les fichiers système, les logiciels, les configurations et les documents professionnels.
Les contrôles d'accès permettent de limiter les personnes autorisées à effectuer certaines modifications.
Les fonctions de hachage et certains mécanismes cryptographiques peuvent également participer à la vérification de l'intégrité des données.
Cette propriété répond donc à la question : l'information est-elle toujours correcte et digne de confiance ?
Disponibilité
La disponibilité consiste à garantir que les services, systèmes et informations nécessaires restent accessibles aux utilisateurs autorisés lorsqu'ils en ont besoin.
Un site Web parfaitement confidentiel et intègre devient néanmoins inutile s'il reste constamment inaccessible à ses utilisateurs.
Les pannes matérielles, les coupures électriques, certaines erreurs humaines et les cyberattaques peuvent affecter la disponibilité.
Les attaques par déni de service cherchent précisément à empêcher les utilisateurs légitimes d'accéder normalement à une ressource.
Les systèmes redondants, les sauvegardes et les plans de continuité permettent de réduire les conséquences de certaines interruptions.
La disponibilité répond donc à la question : le service est-il accessible au moment où les utilisateurs autorisés en ont besoin ?
12. Chiffrement, hachage et encodage
Les termes chiffrement, hachage et encodage sont parfois employés comme s'ils étaient équivalents alors qu'ils correspondent à des opérations et à des objectifs différents.
Chiffrement
Le chiffrement transforme des informations lisibles en une représentation qui ne doit normalement pas pouvoir être comprise sans disposer des éléments cryptographiques appropriés.
Son objectif principal est de protéger la confidentialité des informations.
Les données originales sont souvent appelées texte en clair, tandis que le résultat de l'opération constitue les données chiffrées.
Le processus permettant de retrouver les données originales à l'aide des éléments appropriés est appelé déchiffrement.
Le chiffrement est utilisé dans de nombreux domaines, notamment pour sécuriser certaines communications et protéger des données stockées.
Il constitue l'un des outils fondamentaux de la cryptographie moderne, mais son efficacité dépend notamment de la qualité des algorithmes et de la gestion des clés.
Hachage
Une fonction de hachage cryptographique transforme une donnée de taille variable en une empreinte numérique de taille déterminée.
Contrairement au chiffrement, cette transformation n'est pas conçue pour être inversée ensuite à l'aide d'une clé afin de retrouver directement le message initial.
Une petite modification de la donnée d'origine doit généralement produire une empreinte très différente lorsqu'une fonction cryptographique appropriée est utilisée.
Le hachage peut notamment participer à la vérification de l'intégrité d'un fichier ou d'un message.
Il intervient également dans les mécanismes modernes de stockage et de vérification des mots de passe, en combinaison avec des méthodes spécifiquement conçues pour cet usage.
Il faut donc éviter de dire qu'un mot de passe correctement traité par hachage est simplement « chiffré », car les deux opérations sont conceptuellement différentes.
Encodage
L'encodage transforme la représentation d'une information afin de faciliter son stockage, son échange ou son interprétation par différents systèmes.
Son objectif n'est généralement pas de protéger la confidentialité des données.
Base64 constitue un exemple classique d'encodage utilisé pour représenter des données binaires sous une forme textuelle.
Une personne qui connaît le format utilisé peut facilement effectuer l'opération inverse afin de retrouver la représentation initiale.
Une donnée encodée en Base64 ne doit donc jamais être considérée comme secrète uniquement parce qu'elle n'est plus immédiatement lisible.
On peut retenir : chiffrement pour la confidentialité, hachage pour produire une empreinte, encodage pour représenter les données.
13. Pare-feu, antivirus et EDR
Plusieurs outils de sécurité peuvent être utilisés simultanément pour protéger un système informatique. Ils remplissent des fonctions différentes et complémentaires.
Pare-feu
Un pare-feu, ou firewall, contrôle les communications réseau en fonction d'un ensemble de règles définies.
Il peut décider d'autoriser ou de bloquer certaines communications selon leur origine, leur destination ou le service concerné.
Un pare-feu peut être installé directement sur un ordinateur ou placé à un endroit stratégique d'un réseau.
Il contribue à limiter l'exposition des services qui ne doivent pas être accessibles depuis certaines zones du réseau.
Un pare-feu ne protège cependant pas contre toutes les formes d'attaques et ne remplace pas les autres mécanismes de sécurité.
Il constitue plutôt l'une des différentes couches utilisées dans une stratégie de défense en profondeur.
Antivirus
Un antivirus est un logiciel destiné à rechercher, détecter, bloquer et éventuellement supprimer certains programmes malveillants.
Les antivirus traditionnels reposaient largement sur la reconnaissance de signatures correspondant à des menaces déjà identifiées.
Les solutions modernes peuvent également analyser certains comportements afin de repérer des activités potentiellement malveillantes.
Un antivirus doit être régulièrement mis à jour afin de bénéficier des améliorations et des nouvelles informations concernant les menaces.
Sa présence ne garantit cependant pas une protection absolue, notamment face à certaines menaces nouvelles ou à des attaques reposant essentiellement sur l'ingénierie sociale.
Il doit donc être accompagné de mises à jour, de sauvegardes et de bonnes pratiques de sécurité.
EDR
Un EDR, pour Endpoint Detection and Response, est une solution destinée à surveiller les activités observées sur les postes de travail, serveurs et autres terminaux.
Contrairement à une approche reposant uniquement sur le blocage d'un fichier connu, l'EDR cherche notamment à fournir une visibilité plus importante sur les comportements observés.
Il peut collecter des informations concernant l'exécution de processus, certaines communications ou différents événements de sécurité.
Ces informations permettent aux équipes de sécurité d'analyser plus précisément une activité suspecte et de comprendre son origine.
Les solutions EDR peuvent également proposer des fonctions permettant de répondre à certains incidents et d'isoler un terminal compromis selon leur configuration.
Elles sont particulièrement utilisées dans les environnements professionnels où la détection et la réponse doivent compléter les mécanismes de prévention.
14. Journal, événement, alerte et incident de sécurité
Les systèmes informatiques enregistrent de nombreuses informations concernant leur fonctionnement. Ces informations sont essentielles pour surveiller l'activité et analyser les problèmes de sécurité.
Journal
Un journal, appelé également log, est un ensemble d'enregistrements produits chronologiquement par un système, une application ou un équipement.
Un journal peut contenir des informations concernant les connexions des utilisateurs, le démarrage de services, les erreurs ou les communications réseau.
Ces informations permettent aux administrateurs de comprendre ce qui s'est produit sur un système à un moment donné.
Lorsqu'un incident survient, les journaux peuvent fournir des indices importants permettant de reconstruire la chronologie des événements.
Ils sont également utilisés par différents outils de surveillance afin d'identifier automatiquement certaines activités suspectes.
La protection et la conservation appropriée des journaux constituent donc un élément important de la traçabilité en cybersécurité.
Événement
Un événement correspond à une action ou à un changement observable sur un système informatique.
Une connexion réussie à un compte constitue par exemple un événement, tout comme une tentative de connexion refusée.
Le démarrage d'un service, l'arrêt d'une application ou la modification d'une configuration peuvent également produire des événements.
La grande majorité des événements observés sur un système sont parfaitement légitimes et font partie de son fonctionnement normal.
Certains événements peuvent cependant devenir intéressants lorsqu'ils sont inhabituels ou lorsqu'ils se produisent dans un contexte particulier.
L'analyse de plusieurs événements permet parfois de détecter un comportement qui serait difficile à identifier à partir d'une seule information.
Alerte
Une alerte est un signal généré lorsqu'un outil de sécurité ou une règle de surveillance détecte une situation considérée comme potentiellement importante ou suspecte.
Une alerte peut par exemple être produite après plusieurs tentatives inhabituelles de connexion à un compte.
Elle attire l'attention de l'administrateur ou de l'équipe de sécurité afin qu'une analyse plus approfondie soit effectuée.
Une alerte ne signifie cependant pas automatiquement qu'une attaque a réussi.
Certaines alertes correspondent à des comportements légitimes interprétés à tort comme suspects ; on parle alors généralement de faux positifs.
L'analyse humaine ou automatisée permet donc de déterminer si l'alerte correspond réellement à une menace nécessitant une intervention.
Incident de sécurité
Un incident de sécurité est un événement ou un ensemble d'événements qui affecte réellement, ou menace sérieusement, la sécurité d'un système ou d'une information selon les critères de l'organisation.
Un compte effectivement compromis peut par exemple constituer un incident nécessitant une intervention immédiate.
Une fuite de données, une infection par malware ou une interruption importante provoquée par une attaque peuvent également être considérées comme des incidents.
Lorsqu'un incident est confirmé, l'objectif consiste d'abord à comprendre sa nature et à limiter son impact.
Les équipes peuvent ensuite chercher à éliminer la cause du problème, restaurer les systèmes et analyser les circonstances ayant permis l'incident.
La réponse à incident constitue ainsi une composante essentielle d'une stratégie moderne de cybersécurité.
15. Cybercriminel, hacker et acteur de la menace
Plusieurs termes sont utilisés pour désigner les personnes ou groupes qui interviennent dans le domaine de la cybersécurité. Ces termes ne sont pas synonymes.
Hacker
Le mot hacker désigne généralement une personne possédant une bonne compréhension technique des systèmes informatiques et cherchant à en étudier ou modifier le fonctionnement.
Le terme n'implique pas automatiquement une activité criminelle, même s'il est fréquemment utilisé dans ce sens dans le langage courant.
Un spécialiste de sécurité peut par exemple rechercher des vulnérabilités dans une application avec l'autorisation de son propriétaire.
Cette activité peut permettre d'identifier des faiblesses avant qu'elles ne soient exploitées par des personnes malveillantes.
À l'inverse, une personne peut utiliser les mêmes connaissances techniques afin d'accéder sans autorisation à un système.
C'est donc principalement le contexte, l'autorisation et l'intention qui permettent de distinguer les différentes activités.
Cybercriminel
Un cybercriminel est une personne ou un groupe utilisant les technologies numériques dans le cadre d'activités criminelles.
Ses motivations peuvent notamment être financières, par exemple lorsqu'il cherche à voler des informations bancaires ou à extorquer de l'argent.
Les cybercriminels peuvent utiliser différentes techniques : fraude, phishing, logiciels malveillants ou exploitation de comptes compromis.
Ils ne possèdent pas nécessairement tous des compétences techniques extrêmement avancées et peuvent utiliser des outils développés par d'autres personnes.
Les activités cybercriminelles peuvent cibler aussi bien les particuliers que les entreprises et les institutions.
Le terme cybercriminel doit donc être distingué du terme général hacker, qui ne désigne pas nécessairement une activité illégale.
Acteur de la menace
L'expression acteur de la menace, ou threat actor, est utilisée pour désigner une personne, un groupe ou une organisation susceptible de mener des actions hostiles contre un système d'information.
Cette expression est plus générale que le terme cybercriminel, car tous les acteurs de la menace ne poursuivent pas nécessairement les mêmes objectifs.
Certains cherchent un bénéfice financier, tandis que d'autres peuvent être motivés par l'espionnage, le sabotage ou d'autres objectifs.
L'identification du type d'acteur permet aux défenseurs de mieux comprendre les techniques et les ressources susceptibles d'être utilisées.
Les spécialistes parlent parfois de profil de menace afin d'étudier les motivations, capacités et méthodes d'un acteur.
Cette analyse contribue à adapter les mécanismes de protection aux menaces les plus pertinentes pour l'organisation.
White hat et black hat
Les expressions white hat et black hat sont couramment utilisées pour distinguer différentes pratiques dans le domaine du hacking.
Un white hat recherche généralement des vulnérabilités dans un cadre autorisé afin d'améliorer la sécurité du système concerné.
Il peut intervenir lors d'un audit, d'un test d'intrusion autorisé ou d'un programme encadré de recherche de vulnérabilités.
Un black hat utilise au contraire ses compétences pour réaliser des actions malveillantes ou accéder à des systèmes sans autorisation.
Une même technique informatique peut donc être légitime dans un laboratoire ou lors d'un audit autorisé et illégitime lorsqu'elle est utilisée contre un système sans consentement.
L'autorisation constitue par conséquent une notion fondamentale dans l'apprentissage pratique de la cybersécurité.
16. Phishing et ingénierie sociale
L'ingénierie sociale regroupe des techniques cherchant à manipuler une personne afin qu'elle communique des informations, accorde un accès ou effectue une action qu'elle n'aurait normalement pas dû réaliser.
Phishing
Le phishing, ou hameçonnage, est une technique d'ingénierie sociale dans laquelle l'attaquant cherche généralement à imiter une organisation ou une personne légitime.
La victime peut recevoir un message prétendant provenir de sa banque, d'un service en ligne, d'une administration ou d'une personne qu'elle connaît.
Le message cherche souvent à provoquer une réaction rapide en utilisant l'urgence, la peur ou la promesse d'un avantage.
Il peut demander à l'utilisateur de cliquer sur un lien conduisant vers une fausse page ressemblant à un service légitime.
L'objectif peut être de récupérer des identifiants, d'inciter au téléchargement d'un fichier dangereux ou d'obtenir certaines informations confidentielles.
La vérification de l'expéditeur, du domaine utilisé et du contexte de la demande constitue donc une précaution essentielle.
Spear phishing
Le spear phishing est une forme de phishing davantage ciblée dans laquelle le message est adapté à une personne ou à une organisation particulière.
L'attaquant peut rechercher auparavant des informations publiques concernant sa cible afin de rendre le message plus crédible.
Il peut par exemple connaître le nom de l'entreprise, la fonction professionnelle de la victime ou l'identité de certains collaborateurs.
Ces informations permettent de construire un message qui semble beaucoup plus pertinent qu'une campagne de phishing envoyée massivement.
La personnalisation augmente la probabilité que la victime considère le message comme authentique.
La sensibilisation des utilisateurs doit donc apprendre à vérifier également les messages qui semblent cohérents avec leur environnement professionnel.
Ingénierie sociale
L'ingénierie sociale ne se limite pas au courrier électronique et peut utiliser de nombreux moyens de communication.
Un attaquant peut tenter de manipuler une victime par téléphone, SMS, messagerie instantanée ou même lors d'une interaction directe.
Il peut prétendre être un technicien, un responsable hiérarchique ou un représentant d'un service connu afin d'obtenir la confiance de la personne.
Les techniques reposent souvent sur des mécanismes psychologiques tels que l'urgence, l'autorité, la curiosité ou la peur.
Les protections techniques ne peuvent pas toujours empêcher un utilisateur de communiquer volontairement une information à une personne qu'il croit légitime.
La formation et la sensibilisation constituent donc des défenses indispensables contre ce type de menace.
17. Correctif, mise à jour et vulnérabilité zero-day
Les logiciels évoluent régulièrement afin d'ajouter des fonctionnalités, corriger des erreurs et résoudre des problèmes de sécurité découverts après leur publication.
Correctif
Un correctif, également appelé patch, est une modification apportée à un logiciel afin de résoudre un problème identifié.
Lorsqu'une vulnérabilité de sécurité est découverte, l'éditeur peut analyser son origine puis développer un correctif permettant de supprimer ou de limiter cette faiblesse.
Le correctif peut modifier une petite partie du programme sans nécessiter le remplacement complet du logiciel.
Les administrateurs doivent généralement tester puis déployer les correctifs dans des délais adaptés à la gravité des vulnérabilités concernées.
Un système restant longtemps sans correctif peut conserver des faiblesses pourtant déjà connues publiquement.
La gestion des correctifs constitue donc une activité essentielle de l'administration sécurisée des systèmes informatiques.
Mise à jour
Une mise à jour est une nouvelle version ou modification d'un logiciel pouvant contenir plusieurs types d'améliorations.
Elle peut corriger des erreurs fonctionnelles, ajouter de nouvelles fonctionnalités, améliorer les performances et intégrer des correctifs de sécurité.
Les systèmes d'exploitation, navigateurs Web, applications et équipements connectés doivent être maintenus à jour régulièrement.
Les mises à jour automatiques peuvent faciliter cette opération pour de nombreux utilisateurs lorsque cette fonction est disponible et appropriée.
Il reste néanmoins important de vérifier que les mises à jour proviennent de sources officielles et fiables.
Maintenir ses logiciels à jour permet de réduire considérablement l'exposition à certaines vulnérabilités connues.
Vulnérabilité zero-day
Une vulnérabilité zero-day désigne généralement une faiblesse pour laquelle aucun correctif approprié n'est encore disponible au moment considéré.
Cette situation est particulièrement délicate lorsque la vulnérabilité est déjà connue d'attaquants ou activement exploitée.
Les utilisateurs ne peuvent alors pas toujours appliquer immédiatement une mise à jour permettant de supprimer directement la faiblesse.
Les éditeurs et équipes de sécurité peuvent proposer temporairement des mesures de mitigation afin de réduire l'exposition en attendant un correctif.
Une attaque exploitant une vulnérabilité de ce type est couramment appelée attaque zero-day.
La défense en profondeur est particulièrement importante dans ce contexte, car d'autres mécanismes de sécurité peuvent parfois détecter ou limiter l'attaque même lorsque la vulnérabilité elle-même n'est pas encore corrigée.
18. Prévention, détection et réponse
Une stratégie moderne de cybersécurité ne cherche pas uniquement à empêcher les attaques. Elle doit également permettre de détecter les activités suspectes et de réagir efficacement lorsqu'un incident survient.
Prévention
La prévention regroupe les mesures destinées à réduire la probabilité qu'une attaque réussisse ou qu'un incident se produise.
Les mises à jour de sécurité permettent par exemple de supprimer certaines vulnérabilités connues avant qu'elles ne soient exploitées.
Les mots de passe robustes et l'authentification multifacteur contribuent à protéger les comptes contre certains accès non autorisés.
Les pare-feu permettent de contrôler une partie des communications réseau, tandis que la limitation des privilèges réduit les droits disponibles pour chaque utilisateur.
La sensibilisation contribue également à prévenir les attaques reposant sur le phishing et l'ingénierie sociale.
La prévention est essentielle, mais elle ne peut jamais garantir qu'aucune attaque ne réussira.
Détection
La détection consiste à rechercher et identifier les comportements susceptibles d'indiquer une attaque ou une compromission.
Les journaux fournissent des informations précieuses concernant les événements produits par les systèmes et les applications.
Les antivirus, EDR et autres outils de surveillance peuvent signaler certaines activités inhabituelles ou potentiellement dangereuses.
Une détection rapide permet de réduire le temps pendant lequel un attaquant peut agir sans être identifié.
Les alertes doivent cependant être analysées, car toutes ne correspondent pas nécessairement à de véritables attaques.
Une bonne stratégie de sécurité cherche donc à obtenir une détection suffisamment efficace tout en limitant le nombre excessif de fausses alertes.
Réponse à incident
La réponse à incident regroupe les actions entreprises lorsqu'un incident de sécurité est détecté ou confirmé.
La première étape consiste généralement à analyser la situation afin de déterminer les systèmes concernés et l'étendue du problème.
Il peut ensuite être nécessaire de contenir l'incident afin d'empêcher sa propagation vers d'autres ressources.
La cause du problème doit être éliminée avant de restaurer progressivement les services et les données affectés.
Une analyse postérieure permet enfin de comprendre comment l'incident s'est produit et quelles mesures doivent être améliorées.
Une organisation préparée à l'avance peut ainsi réagir plus rapidement et limiter les conséquences d'une cyberattaque.
Défense en profondeur
La défense en profondeur consiste à utiliser plusieurs couches de protection complémentaires plutôt qu'à dépendre d'un seul mécanisme de sécurité.
Un ordinateur peut par exemple être protégé simultanément par un pare-feu, une solution de sécurité, des mises à jour régulières et une authentification appropriée.
Les données importantes peuvent également être protégées par des contrôles d'accès, du chiffrement et des sauvegardes.
Si une première protection échoue, une deuxième couche peut encore détecter l'activité ou limiter ses conséquences.
Cette approche permet également de combiner les dimensions humaines, techniques et organisationnelles de la sécurité.
Le principe fondamental est qu'aucun mécanisme de sécurité utilisé isolément ne peut garantir une protection absolue.
19. À retenir
La maîtrise de la terminologie de la cybersécurité est indispensable pour comprendre correctement les mécanismes des cyberattaques et les méthodes permettant de protéger les systèmes informatiques.
Un actif est une ressource à protéger. Une menace représente une source potentielle de dommage. Une vulnérabilité est une faiblesse susceptible d'affecter la sécurité. Le risque traduit la possibilité qu'une menace exploite une vulnérabilité et provoque des conséquences négatives.
Un vecteur d'attaque représente un moyen permettant de tenter d'atteindre une cible, tandis que la surface d'attaque regroupe l'ensemble des points potentiellement exposés. Un exploit est un moyen permettant de tirer parti d'une vulnérabilité.
Le terme malware regroupe plusieurs familles de logiciels malveillants, parmi lesquelles les virus, les vers, les chevaux de Troie, les ransomwares et les spywares. Ces catégories ne doivent pas être confondues car leurs méthodes de fonctionnement peuvent être différentes.
Il faut également distinguer identification, authentification et autorisation, ainsi que chiffrement, hachage et encodage.
La sécurité de l'information cherche notamment à préserver trois propriétés fondamentales : la confidentialité, l'intégrité et la disponibilité. Elles forment le célèbre modèle CIA.
Enfin, une stratégie de cybersécurité efficace associe prévention, détection et réponse dans une logique de défense en profondeur. Ces notions constituent la base nécessaire pour aborder le prochain cours consacré plus précisément aux menaces, vulnérabilités, risques et attaques.
Auteur : Younes Derfoufi
Lieu de travail : CRMEF OUJDA
Site Web : www.tresfacile.net
Chaine YouTube : https://www.youtube.com/user/InformatiquesFacile
Me contacter : https://www.tresfacile.net/me-contacter/