La cybersécurité est devenue l'un des domaines essentiels de l'informatique moderne. Ordinateurs personnels, smartphones, serveurs, applications Web, services bancaires, administrations, entreprises, objets connectés et infrastructures critiques reposent aujourd'hui sur des systèmes numériques qui doivent être protégés contre les accès non autorisés, les attaques, les modifications malveillantes et les interruptions de service.
Ce premier chapitre constitue une introduction générale à la cybersécurité. Son objectif est de comprendre ce qu'est la cybersécurité, ce qu'elle cherche à protéger, pourquoi elle est importante et quels sont ses principaux domaines d'application. Les notions plus spécialisées comme les menaces, les vulnérabilités, les malwares, le phishing, les attaques réseau ou encore le pentesting seront étudiées progressivement dans les chapitres suivants.
- Qu'est-ce que la cybersécurité ?
- Que cherche-t-on à protéger ?
- Les objectifs généraux de la cybersécurité
- Cybersécurité, sécurité informatique et sécurité de l'information
- Les principaux domaines de la cybersécurité
- Les acteurs de la cybersécurité
- Attaquant, hacker et hacker éthique
- La cybersécurité : prévention, détection et réaction
- Cybersécurité et Ethical Hacking
- À retenir !
1. Qu'est-ce que la cybersécurité ?
La cybersécurité désigne l'ensemble des méthodes, technologies, procédures et pratiques utilisées pour protéger les systèmes informatiques, les réseaux, les applications, les équipements et les données contre les attaques, les accès non autorisés, les détériorations et les interruptions de fonctionnement.
Elle concerne aussi bien un utilisateur souhaitant protéger son ordinateur personnel qu'une entreprise possédant plusieurs milliers de postes de travail, de serveurs et d'applications. Elle concerne également les administrations, les banques, les hôpitaux, les universités, les opérateurs de télécommunications ou encore les infrastructures industrielles.
La cybersécurité ne consiste donc pas uniquement à installer un antivirus. Elle repose sur un ensemble de mesures complémentaires qui peuvent être techniques, organisationnelles et humaines.
La cybersécurité peut être définie comme l'ensemble des moyens permettant de protéger les systèmes numériques, les réseaux, les applications, les équipements et les informations contre les actions susceptibles de compromettre leur sécurité ou leur fonctionnement.
Par exemple, protéger un serveur Web peut nécessiter simultanément la mise à jour du système, la configuration d'un pare-feu, le contrôle des comptes utilisateurs, la surveillance des journaux, la sauvegarde des données et la sensibilisation des administrateurs.
2. Que cherche-t-on à protéger ?
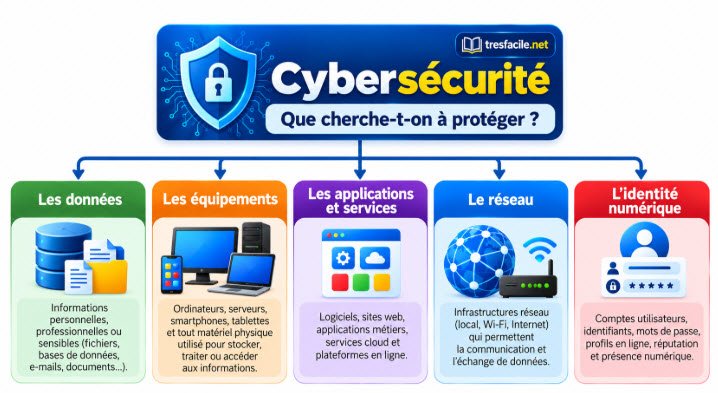
Avant de parler d'attaque ou de défense, il faut identifier ce qui doit être protégé. En cybersécurité, toute ressource possédant une valeur pour une personne ou une organisation peut constituer un actif.
Les données constituent évidemment des actifs importants : documents personnels, fichiers professionnels, bases de données, mots de passe, informations bancaires, données médicales, résultats scientifiques ou propriété intellectuelle. Mais la cybersécurité protège également les équipements et les services qui permettent de manipuler ces informations.
2.1. Les données
Les données sont souvent au cœur des problématiques de cybersécurité. Une organisation peut chercher à empêcher leur consultation par des personnes non autorisées, leur modification frauduleuse ou leur destruction.
2.2. Les équipements
Les ordinateurs, serveurs, smartphones, routeurs, commutateurs, équipements industriels et objets connectés doivent également être protégés. La compromission d'un équipement peut permettre à un attaquant d'accéder à d'autres ressources du système.
2.3. Les réseaux
Les réseaux informatiques assurent les communications entre les machines. Leur protection vise notamment à empêcher les accès non autorisés, l'interception de certaines communications ou la perturbation des services.
2.4. Les applications et services
Les sites Web, applications mobiles, logiciels métiers, API, services cloud et bases de données constituent également des ressources importantes. Une vulnérabilité dans une application peut parfois permettre d'accéder à des informations auxquelles un utilisateur ne devrait pas avoir accès.
2.5. Les identités numériques
Les comptes utilisateurs, identifiants, mots de passe, clés d'accès et autres mécanismes d'authentification doivent être protégés. Le vol d'un compte peut permettre à un attaquant d'agir en utilisant l'identité et les privilèges de sa victime.
Dans une université, les actifs à protéger peuvent comprendre les comptes des étudiants et des enseignants, les notes, les plateformes pédagogiques, les serveurs, le réseau Wi-Fi, les ordinateurs administratifs, les sauvegardes et les données personnelles.
3. Les objectifs généraux de la cybersécurité
La cybersécurité cherche avant tout à maintenir un environnement numérique suffisamment sûr pour permettre aux utilisateurs et aux organisations d'utiliser leurs ressources informatiques dans des conditions maîtrisées.
Parmi ses objectifs figurent notamment la protection des informations sensibles, la prévention des accès non autorisés, la limitation des conséquences d'une attaque, le maintien du fonctionnement des services, la détection des comportements anormaux et la restauration des systèmes après un incident.
Ces objectifs conduisent à plusieurs questions fondamentales : qui peut accéder à une ressource ? Quelles opérations cette personne peut-elle effectuer ? Comment vérifier qu'une information n'a pas été modifiée ? Comment maintenir un service accessible ? Comment détecter une activité suspecte ? Comment réagir lorsqu'une attaque réussit ?
Les notions de confidentialité, d'intégrité et de disponibilité, souvent regroupées sous le nom de triade CIA, feront l'objet d'un chapitre spécifique de cette formation.
4. Cybersécurité, sécurité informatique et sécurité de l'information
Les expressions cybersécurité, sécurité informatique et sécurité de l'information sont souvent utilisées comme des synonymes. Elles sont effectivement très proches, mais leurs champs peuvent être distingués.
4.1. Sécurité informatique
La sécurité informatique s'intéresse principalement à la protection des systèmes informatiques : ordinateurs, serveurs, logiciels, systèmes d'exploitation, réseaux et périphériques.
4.2. Sécurité de l'information
La sécurité de l'information possède un champ plus large. Elle vise à protéger l'information indépendamment de son support. Une information confidentielle imprimée sur papier doit par exemple être protégée même si aucun ordinateur n'intervient.
4.3. Cybersécurité
La cybersécurité met particulièrement l'accent sur la protection des environnements numériques interconnectés contre les cybermenaces et les cyberattaques. Elle englobe de nombreux aspects de la sécurité des systèmes, des réseaux, des applications et des données.
| Notion | Objet principal |
|---|---|
| Sécurité informatique | Protection des systèmes et ressources informatiques |
| Sécurité de l'information | Protection de l'information quel que soit son support |
| Cybersécurité | Protection des systèmes et activités numériques face aux cybermenaces |
5. Les principaux domaines de la cybersécurité
La cybersécurité est un domaine très vaste. Il serait incorrect de la réduire au piratage informatique ou au pentesting. Elle rassemble de nombreuses spécialités qui collaborent pour assurer la protection globale des systèmes numériques.
5.1. Sécurité des réseaux
La sécurité réseau cherche à protéger les communications, les équipements réseau et les infrastructures contre les accès non autorisés, les interceptions, les détournements et les perturbations.
5.2. Sécurité des systèmes
La sécurité des systèmes concerne notamment la protection des postes de travail, serveurs et systèmes d'exploitation. Elle comprend la gestion des comptes, des permissions, des mises à jour, des services et des configurations de sécurité.
5.3. Sécurité des applications
La sécurité applicative cherche à identifier et corriger les vulnérabilités présentes dans les logiciels, applications Web, applications mobiles et API.
5.4. Sécurité du Web
La sécurité Web concerne plus spécifiquement les sites, applications et services accessibles à travers les technologies du Web. Elle étudie notamment les vulnérabilités pouvant affecter les applications côté serveur ou côté client.
5.5. Sécurité du cloud
Avec le développement du cloud computing, les organisations doivent protéger les données, comptes, applications et infrastructures hébergés auprès de fournisseurs de services cloud.
5.6. Sécurité des appareils mobiles et objets connectés
Les smartphones, tablettes et objets connectés possèdent leurs propres problématiques de sécurité. Leur multiplication augmente considérablement le nombre d'équipements susceptibles d'être ciblés.
5.7. Réponse aux incidents et investigation numérique
Lorsqu'un incident se produit, des spécialistes doivent pouvoir le détecter, déterminer son origine, limiter ses conséquences et restaurer le fonctionnement normal des systèmes. L'investigation numérique ou forensic permet notamment d'analyser les traces laissées sur les systèmes numériques.
6. Les acteurs de la cybersécurité
La cybersécurité fait intervenir de nombreux métiers. Une grande organisation ne confie généralement pas l'ensemble de sa sécurité à une seule personne. Les responsabilités sont réparties entre plusieurs profils spécialisés.
6.1. L'administrateur système et réseau
Il administre les systèmes, serveurs et équipements réseau. Son travail possède une dimension importante de sécurité : configuration des services, gestion des comptes, mises à jour, permissions, sauvegardes et surveillance.
6.2. L'analyste en cybersécurité
L'analyste en cybersécurité surveille les systèmes, étudie les événements de sécurité, identifie les activités suspectes et participe à la gestion des incidents.
6.3. Le pentester
Le pentester réalise des tests d'intrusion autorisés afin d'identifier les vulnérabilités d'un système avant qu'elles ne soient exploitées par des personnes malveillantes.
6.4. Le spécialiste de la réponse aux incidents
Il intervient lorsqu'une organisation subit ou soupçonne une attaque. Il participe au confinement de l'incident, à son analyse, à l'éradication de la menace et à la restauration des systèmes.
6.5. Le spécialiste forensic
Le spécialiste en forensic informatique recherche, préserve et analyse les traces numériques afin de comprendre les événements qui se sont produits sur un système.
6.6. Les équipes Red Team et Blue Team
Une Red Team simule le comportement d'un adversaire afin d'évaluer les défenses d'une organisation. Une Blue Team se concentre principalement sur la défense, la surveillance, la détection et la réponse aux attaques. Ces deux approches seront étudiées plus loin dans la formation.
7. Attaquant, hacker et hacker éthique
Dans le langage courant, le mot hacker est fréquemment utilisé pour désigner une personne qui attaque des systèmes informatiques. Cette utilisation est toutefois réductrice. Le terme peut désigner une personne possédant une connaissance approfondie des systèmes et cherchant à comprendre leur fonctionnement, à les modifier ou à découvrir leurs limites.
Ce qui distingue fondamentalement une activité légitime d'une intrusion illégitime n'est donc pas simplement l'utilisation d'un outil particulier. Le contexte, l'autorisation, les objectifs poursuivis et les actions réalisées sont essentiels.
7.1. White Hat
Le White Hat ou hacker éthique recherche des vulnérabilités dans un cadre autorisé afin d'améliorer la sécurité d'un système.
7.2. Black Hat
Le terme Black Hat désigne généralement un attaquant qui compromet des systèmes sans autorisation dans un objectif malveillant, frauduleux ou criminel.
7.3. Gray Hat
Le terme Gray Hat est utilisé pour décrire certaines activités situées en dehors d'un cadre d'autorisation clairement établi, même lorsque l'intention déclarée n'est pas nécessairement malveillante. L'absence d'autorisation peut néanmoins poser d'importants problèmes juridiques et éthiques.
Les techniques de cybersécurité présentées dans cette formation doivent être pratiquées uniquement sur vos propres systèmes, dans un laboratoire de test ou sur des systèmes pour lesquels vous disposez d'une autorisation explicite. La formation au pentesting ne constitue pas une autorisation d'accéder à un système appartenant à un tiers.
8. La cybersécurité : prévention, détection et réaction
Une stratégie de cybersécurité efficace ne peut pas reposer uniquement sur la prévention. Aucun système complexe ne peut être considéré comme absolument invulnérable. Une organisation doit donc être capable de prévenir certaines attaques, de détecter les activités suspectes et de réagir lorsqu'un incident survient.
8.1. Prévenir
La prévention consiste à réduire la probabilité qu'une attaque réussisse. Les mises à jour, la gestion des accès, les pare-feu, la sécurisation des configurations, les sauvegardes et la sensibilisation des utilisateurs participent notamment à cette démarche.
8.2. Détecter
La détection vise à identifier les comportements inhabituels, les tentatives d'intrusion et les signes indiquant qu'un système pourrait être compromis. Elle repose notamment sur la surveillance des systèmes et l'analyse des événements de sécurité.
8.3. Réagir
Lorsqu'un incident est détecté, il faut être capable d'en limiter les conséquences, d'isoler éventuellement les systèmes concernés, d'identifier la cause du problème, de restaurer les services et de prendre les mesures nécessaires pour éviter qu'un incident similaire ne se reproduise.
La cybersécurité moderne doit donc être considérée comme un processus continu et non comme une opération réalisée une seule fois. Les systèmes évoluent, de nouvelles vulnérabilités apparaissent et les techniques d'attaque changent constamment.
9. Cybersécurité et Ethical Hacking
L'Ethical Hacking, ou hacking éthique, constitue une branche particulière de la cybersécurité. Son principe consiste à adopter certaines méthodes utilisées par les attaquants afin d'évaluer la sécurité d'un système dans un cadre contrôlé et autorisé.
Un hacker éthique cherche par exemple à déterminer si un serveur expose des services vulnérables, si une application présente des faiblesses ou si certaines configurations pourraient permettre une compromission. L'objectif n'est pas d'endommager le système, mais d'identifier ses faiblesses afin de permettre leur correction.
Le test d'intrusion, souvent appelé pentest, est une activité structurée qui doit respecter un périmètre, des règles et une autorisation définis à l'avance. Il ne faut donc pas confondre un pentest avec une tentative d'intrusion réalisée librement sur Internet.
Au cours de cette formation, vous découvrirez progressivement des environnements et outils couramment utilisés en cybersécurité, notamment Kali Linux, ainsi que les principes de reconnaissance, d'analyse, de détection des vulnérabilités et de sécurisation des systèmes.
Avant tout test de sécurité, posez-vous toujours la question suivante : « Ai-je l'autorisation explicite de tester ce système ? » Si la réponse est non, le test ne doit pas être réalisé.
10. À retenir !
La cybersécurité est un domaine beaucoup plus vaste que le piratage informatique. Elle vise à protéger les données, systèmes, réseaux, applications, services et identités numériques contre les menaces susceptibles de compromettre leur fonctionnement ou leur sécurité.
Elle repose à la fois sur des technologies, des procédures organisationnelles et des comportements humains. Elle concerne la prévention des incidents, mais également leur détection, leur analyse et la capacité à réagir lorsqu'une attaque se produit.
La cybersécurité comprend de nombreuses spécialités : sécurité des réseaux, sécurité des systèmes, sécurité applicative, sécurité Web, sécurité du cloud, réponse aux incidents, forensic, surveillance et Ethical Hacking.
Enfin, la pratique de l'Ethical Hacking doit toujours respecter un principe fondamental : tester uniquement les systèmes pour lesquels une autorisation explicite a été accordée. Dans les prochains chapitres, nous allons construire progressivement le vocabulaire et les connaissances nécessaires pour comprendre les menaces, les vulnérabilités et les principales cyberattaques.
Auteur : Younes Derfoufi
Lieu de travail : CRMEF OUJDA
Site Web : www.tresfacile.net
Chaine YouTube : https://www.youtube.com/user/InformatiquesFacile
Me contacter : https://www.tresfacile.net/me-contacter/